Tech
Önterjedő AI-férgek az okostévéken: így tehető biztonságosabbá az otthoni hálózat
Egy kísérlet szerint kis mesterségesintelligencia-modellek okostévés eszközökön is működhetnek, és megfelelő körülmények között terjedésre használhatók. Ez még nem jelenti azt, hogy AI-férgek járnák az otthoni hálózatokat, de a gyenge jelszavak, az elmaradt frissítések és az összekapcsolt eszközök valós kockázatot jelentenek.
2026-10-24 · 5 perc olvasás
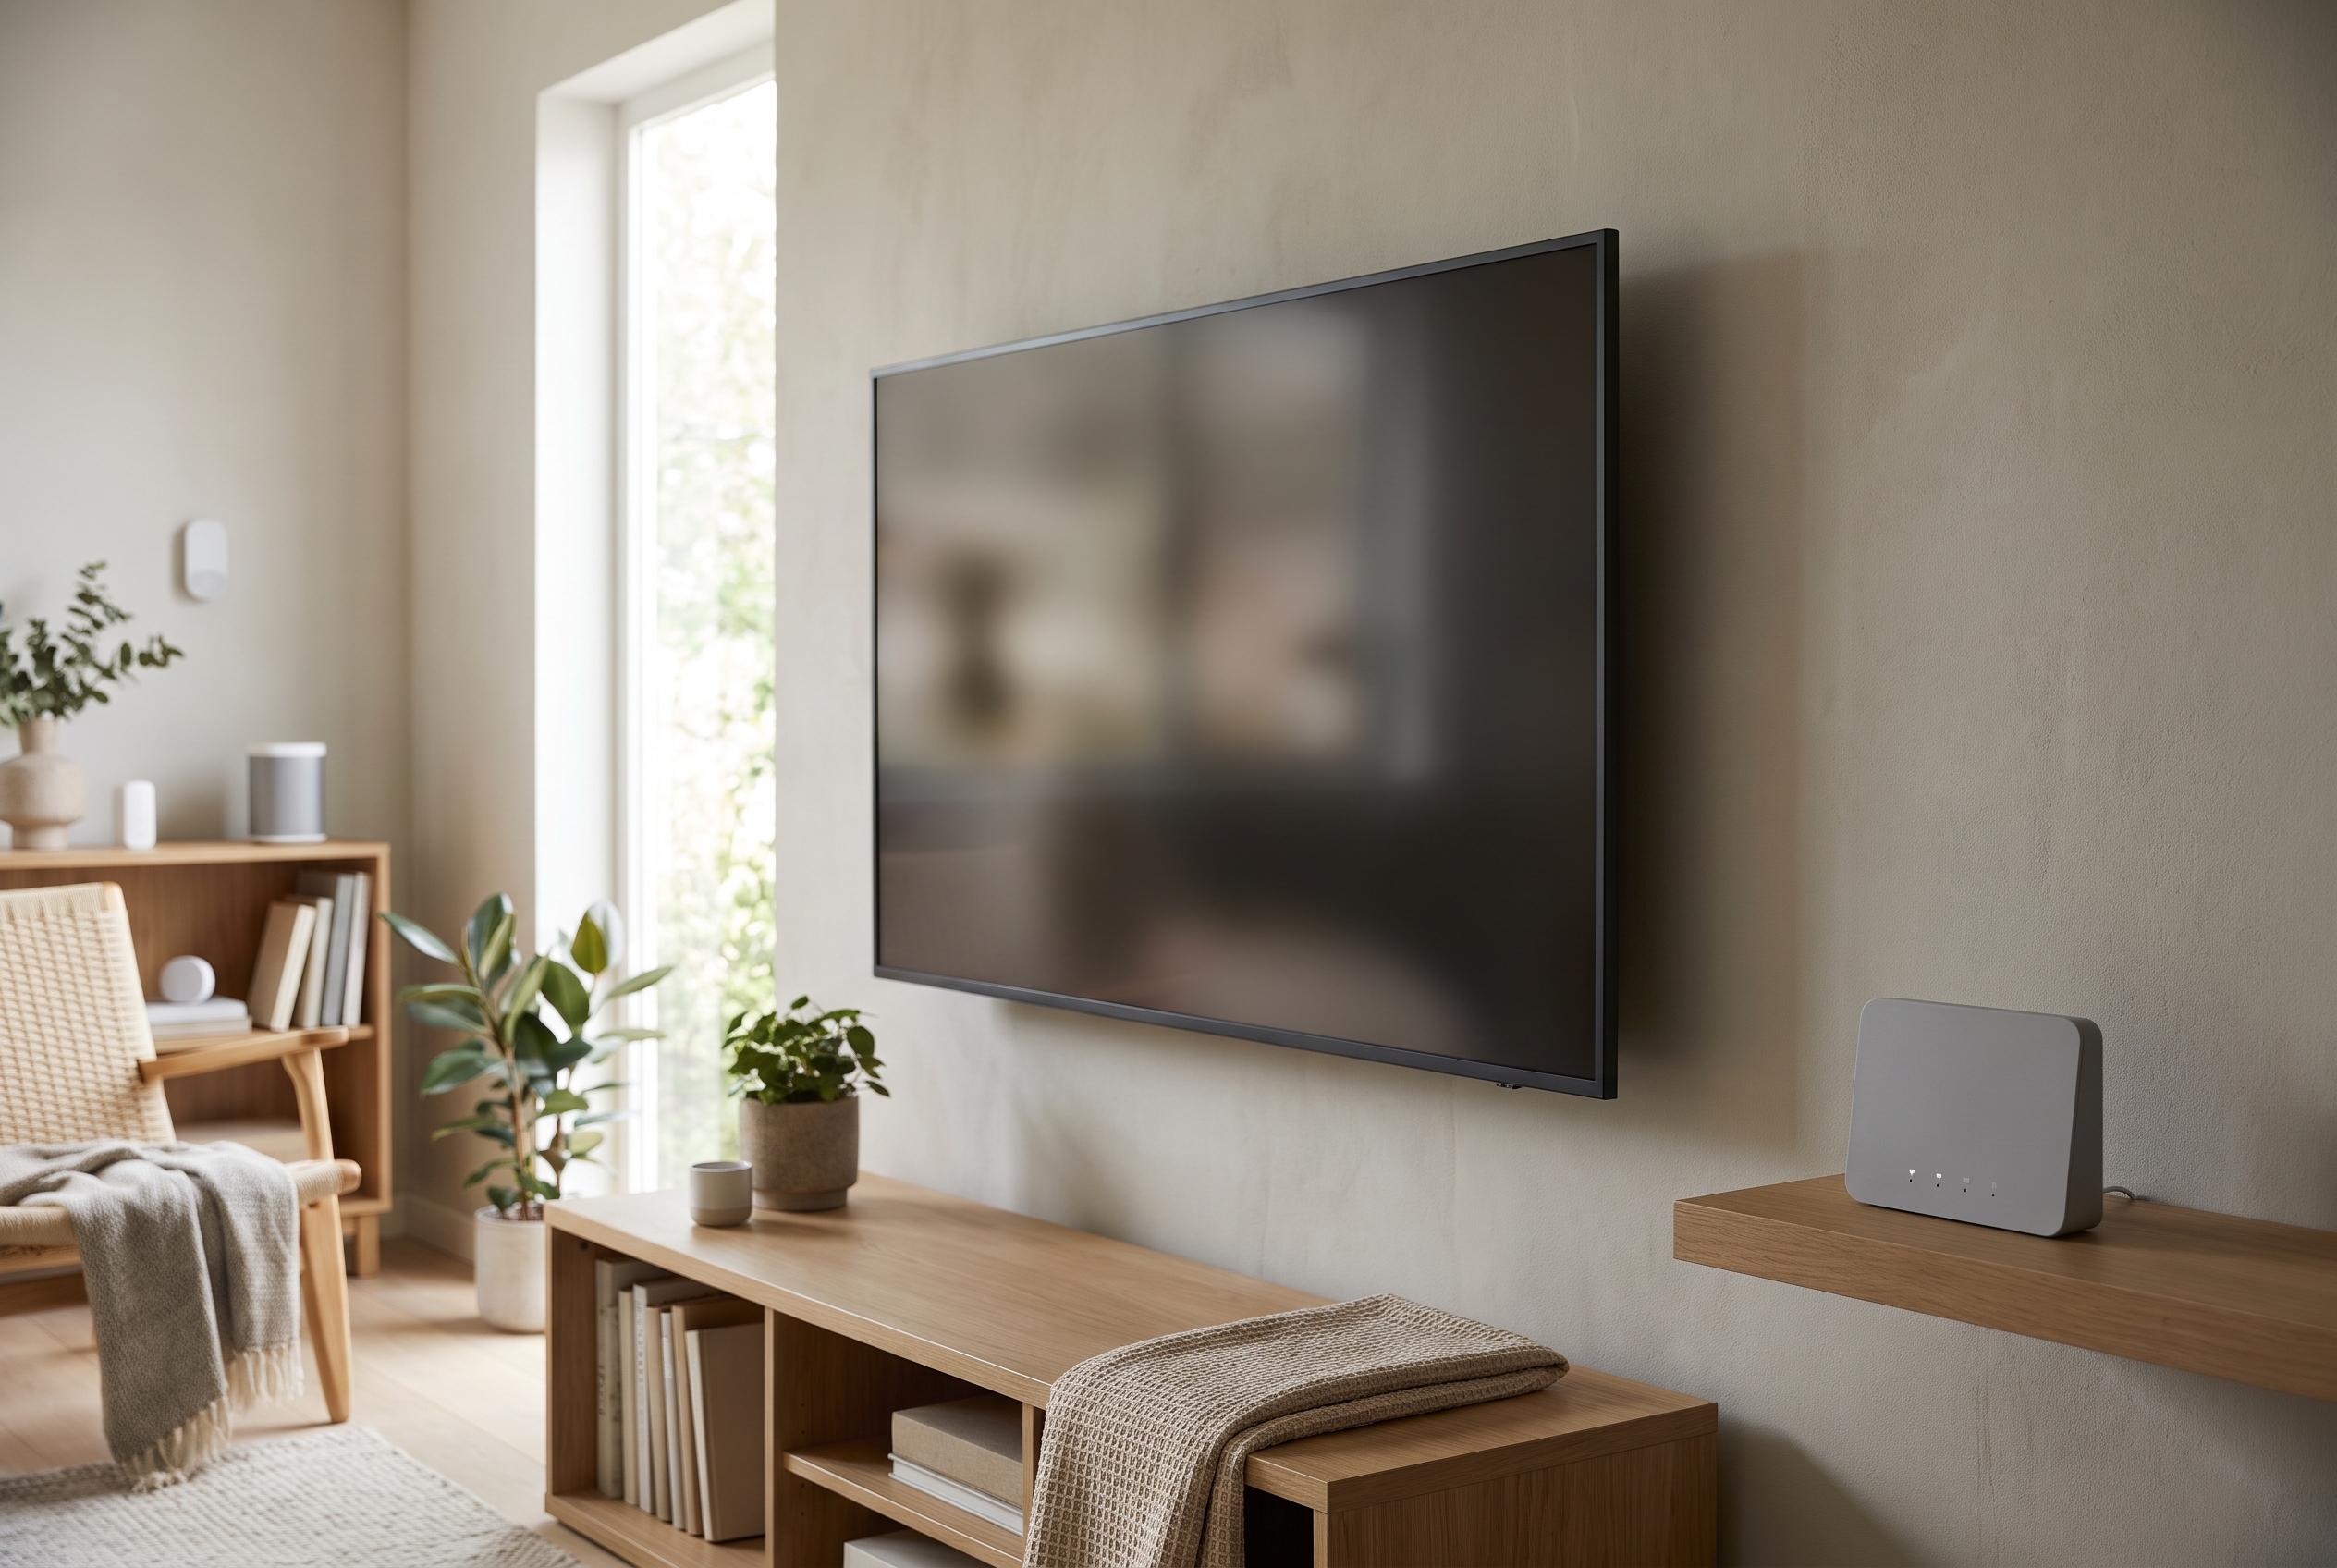
Az okostévé, a streamingeszköz, a kamera és más internetre kapcsolt háztartási berendezés ugyanannak az otthoni hálózatnak lehet a része, mint a számítógép és a telefon. Egy sérülékeny okoseszköz ezért nemcsak önmagában jelenthet kockázatot: kiindulópontot is adhat egy támadónak a hálózat további felderítéséhez.
Az Anthropic kutatása azt vizsgálta, hogyan működhetnek kis mesterségesintelligencia-modellek korlátozott teljesítményű eszközökön, és miként kapcsolható össze ez az önterjedő kártékony programok elvével. A legfontosabb gyakorlati tanulság nem a pánik, hanem az, hogy az okoseszközöket érdemes elkülöníteni az érzékeny adatokat kezelő gépektől.
Mi az az AI-féreg?
A hagyományos számítógépes féreg olyan kártékony program, amely emberi közreműködés nélkül próbál egyik eszközről a másikra terjedni. Az „AI-féreg” elnevezés arra a lehetséges változatra utal, amely mesterségesintelligencia-modellt is magával vihet, letölthet, illetve felhasználhat a környezet feltérképezésére és a működésének alakítására.
Az Anthropic kutatói beszámolója szerint a modell súlyai a kártékony teher részeként továbbíthatók vagy később letölthetők. A kutatók azt is vizsgálták, hogyan működhet egy ilyen rendszer a megfertőzött internetkapcsolattal rendelkező eszközök között elosztva, állandó központi vezérlőszerver nélkül.
Ez azért érdemel figyelmet, mert egy okostévés médialejátszó vagy más IoT-eszköz korlátozott számítási kapacitása önmagában kevés lehet egy nagyobb modellhez. Több eszköz erőforrásainak összekapcsolásával azonban más lehetőségek nyílhatnak meg a támadó előtt.
A kísérlet nem azonos egy valós támadással
Az eredményeket fontos elválasztani attól az állítástól, hogy ilyen kártevő már szabadon terjedne a lakossági hálózatokban. Az Anthropic beszámolója szerint a kutatók egy kilencmilliárd paraméteres modell következtetési folyamatát a vizsgált kilenc hardvertípus közül nyolcon el tudták indítani, egy huszonhatmilliárd paraméteres modellt pedig tizenöt, egymástól fizikailag elkülönülő Android TV-boxon futtattak elosztva.
A Stingrai szakmai elemzése szerint azonban két külön kísérletről volt szó. A modell elosztott futtatását fizikai TV-boxokon mutatták be, míg az önterjedést nyolc izolált, szándékosan hitelesítés nélkül beállított Android-emulátoron tesztelték.
Az elemzés alapján ezért nem indokolt azt állítani, hogy a bemutatott rendszer változtatás nélkül végigfertőzne egy átlagos otthoni hálózatot. A kutatás inkább egy lehetséges támadási irányra figyelmeztet: az olcsó, gyakran ritkán ellenőrzött okoseszközökből idővel elosztott számítási hálózat épülhet.
A legfontosabb lépés az eszközök elkülönítése
Az otthoni védelem egyik alapelve, hogy az okostévé, a streamingbox, a kamera és más IoT-eszköz ne feltétlenül ugyanazon a hálózaton legyen, mint a munkára vagy bankolásra használt számítógép. A CISA otthonihálózat-biztonsági útmutatója az okoseszközök számára külön hálózat használatát javasolja.
Erre egy otthoni útválasztón általában a vendéghálózat kínálja a legegyszerűbb lehetőséget. A beállítás akkor ad érdemi elkülönítést, ha a vendéghálózat eszközei nem érhetik el a fő hálózaton lévő berendezéseket, és lehetőség szerint egymással sem kommunikálhatnak közvetlenül.
A haladóbb hálózati eszközökön ugyanez külön virtuális helyi hálózattal, vagyis VLAN-nal oldható meg. A pontos menüpontok és lehetőségek gyártónként eltérnek, ezért a router dokumentációjában érdemes ellenőrizni, hogy a „vendéghálózat” valódi elszigetelést jelent-e, vagy csak külön hálózatnevet biztosít.
Öt beállítás, amelyet érdemes ellenőrizni
- A gyári jelszavak lecserélése: különösen fontos a router, a kamera, a hálózati adattároló és minden távolról kezelhető okoseszköz esetében. Minden szolgáltatáshoz egyedi, hosszú jelszó javasolt.
- Automatikus frissítések bekapcsolása: ha az eszköz támogatja ezt a lehetőséget, a biztonsági javítások így kisebb eséllyel maradnak el. A router és az okoseszközök rendszerszoftverét is külön ellenőrizni kell.
- Az IoT-eszközök vendéghálózatra helyezése: a tévét, a streamingeszközt, az okosizzót és a kamerát célszerű elkülöníteni a telefonoktól, számítógépektől és hálózati meghajtóktól.
- A felesleges szolgáltatások kikapcsolása: ha nincs szükség távoli elérésre, automatikus portnyitásra, hangvezérlésre vagy más hálózati funkcióra, annak letiltása csökkentheti a támadási felületet.
- A régi eszközök felülvizsgálata: a már nem támogatott berendezések nem feltétlenül kapnak biztonsági javításokat. Az ilyen eszközt indokolt lehet leválasztani az internetről vagy lecserélni.
A CISA útmutatója a gyári hitelesítő adatok megváltoztatását és a rendszerek naprakészen tartását is a fontos otthoni biztonsági lépések közé sorolja. Ezek az intézkedések nem kizárólag az AI-alapú támadások ellen hasznosak, hanem a ma ismert, hagyományos kártevők és automatizált behatolási kísérletek kockázatát is mérsékelhetik.
Mire érdemes figyelni egy okostévén?
Az okostévé felülete gyakran kevés biztonsági információt mutat, ezért a védelem jelentős része a routeren és a felhasználói fiókokban történik. Elsőként a tévé rendszerfrissítéseit, a telepített alkalmazásokat, valamint a hozzájuk tartozó jogosultságokat célszerű átnézni.
Érdemes eltávolítani a nem használt alkalmazásokat, kijelentkezni a már nem szükséges fiókokból, és kikapcsolni azokat a kapcsolódási lehetőségeket, amelyekre nincs szükség. Ha a tévéhez külön kamera vagy mikrofon tartozik, azok adatvédelmi és hozzáférési beállításait is indokolt ellenőrizni.
Gyanúra adhat okot, ha egy eszköz ismeretlen alkalmazásokat jelenít meg, váratlanul újraindul, lelassul, vagy szokatlan hálózati aktivitást produkál. Ezek a jelek önmagukban nem bizonyítanak fertőzést, de indokolhatják az eszköz leválasztását és a gyártói támogatás felkeresését.
A router legalább olyan fontos, mint a tévé
Az otthoni hálózat központja a router, ezért annak védelme nélkül az egyes okoseszközök beállítása sem elegendő. Az adminisztrációs jelszó ne egyezzen meg a Wi-Fi-jelszóval, és ha a készülék támogatja, érdemes kikapcsolni az internet felől elérhető kezelőfelületet.
A hálózathoz csatlakozó eszközök listáját időnként célszerű átnézni. Egy ismeretlen név nem feltétlenül jelent behatolót, mert az okoseszközök gyakran nehezen azonosítható megnevezéssel jelennek meg, de minden berendezést érdemes hozzárendelni a háztartás valamely ismert készülékéhez.
Ha a router már nem kap frissítéseket, a cseréje biztonsági szempontból fontosabb lehet, mint egy újabb okosfunkció beszerzése. Vásárláskor ezért nemcsak a sebességet, hanem a gyártó frissítési gyakorlatát, a vendéghálózat lehetőségeit és a támogatás várható időtartamát is érdemes mérlegelni.
Gyanús működés esetén
Ha felmerül a fertőzés gyanúja, az érintett eszközt célszerű leválasztani a hálózatról, majd ellenőrizni a gyártó hivatalos támogatási oldalát. Az újraindítás megszakíthat bizonyos, csak a memóriában futó folyamatokat, de önmagában nem garantálja a kártevő eltávolítását.
A gyári visszaállítás előtt fontos számolni azzal, hogy minden helyi beállítás és mentett fiók elveszhet. A művelet után a készüléket a legfrissebb elérhető rendszerszoftverrel, új jelszóval és lehetőleg elkülönített hálózaton célszerű újra beállítani.
Ha ugyanazt a jelszót más szolgáltatásban is használták, azt ott is meg kell változtatni. Pénzügyi, munkahelyi vagy személyes adatok feltételezett érintettsége esetén informatikai biztonsági szakember segítségére is szükség lehet.
A jó kiberhigiénia már most védelmet ad
Az önterjedő AI-férgek kutatása egy lehetséges jövőbeli támadási módszert mutat be, nem pedig bizonyítékot egy jelenleg zajló, széles körű okostévé-fertőzésre. A kísérlet ugyanakkor rámutat arra, hogy az elhanyagolt IoT-eszközök számítási és hálózati erőforrásai új módon is felhasználhatók lehetnek.
A legfontosabb teendők nem igényelnek különleges kiberbiztonsági ismereteket: egyedi jelszavak, rendszeres frissítések, a felesleges funkciók kikapcsolása és az okoseszközök külön vendéghálózatra helyezése sokat javíthat az otthoni hálózat védelmén. A cél nem minden kockázat megszüntetése, hanem annak megakadályozása, hogy egyetlen gyengén védett eszköz az egész háztartás digitális belépési pontjává váljon.
Felhasznált források
- 1.Anthropic Research Bloganthropic.comellenőrzött
- 2.Home Network Security Guidancecisa.govellenőrzött
- 3.Anthropic AI Worm Research Analysisstingrai.ioellenőrzött
- 4.Best Practices for Securing Your Home Networkmedia.defense.gov
- 5.Anthropic Warns Small AI Models Could Spreadthehackernews.com
- 6.How to Secure Smart Home Devicesbellatorcyber.com
- 7.Secure Your Home Networkstaysafeonline.org
A forrásokat a szerkesztőségi tényellenőrzés során használtuk fel.
Kapcsolódó cikkek
Tech
Arcot kap a Google Gemini: mit változtatnak az animált avatárok az MI-asszisztensekkel való beszélgetésen?
2026-10-13 · 5 perc olvasás
Tech
Vészfék az MI-ágensekhez: mit javasol Satya Nadella a cégeknek?
2026-10-11 · 5 perc olvasás
Tech
Változnak a Gemini ingyenes limitjei október 9-től: így takarékoskodhat a kerettel
2026-10-08 · 5 perc olvasás
Legfrissebb cikkek
Pénzügy
MI a pénzügyekben: mikor hasznos, és mikor veszélyes rábízni a döntést?
2026-10-25 · 5 perc olvasás
Kultúra
Jótékonysági koncerten fog össze a hazai indie és pop színtér a Turbinában
2026-10-24 · 5 perc olvasás
Gazdaság
Otthon Start helyett Wekerle Plusz: a tervezett feltételek és a várható törlesztők
2026-10-24 · 5 perc olvasás