Tech
Vészfék az MI-ágensekhez: mit javasol Satya Nadella a cégeknek?
A Microsoft vezérigazgatója a beszámolók szerint azt javasolja, hogy a cégek a nagy teljesítményű MI-modelleket belső kockázatként kezeljék, és építsenek be ember által kezelhető leállítási lehetőséget. Összefoglaljuk a javaslatait, elmagyarázzuk, miért kell a vészféknek a modellen kívül működnie, és mire figyelhetnek a vállalatok.
2026-10-11 · 5 perc olvasás
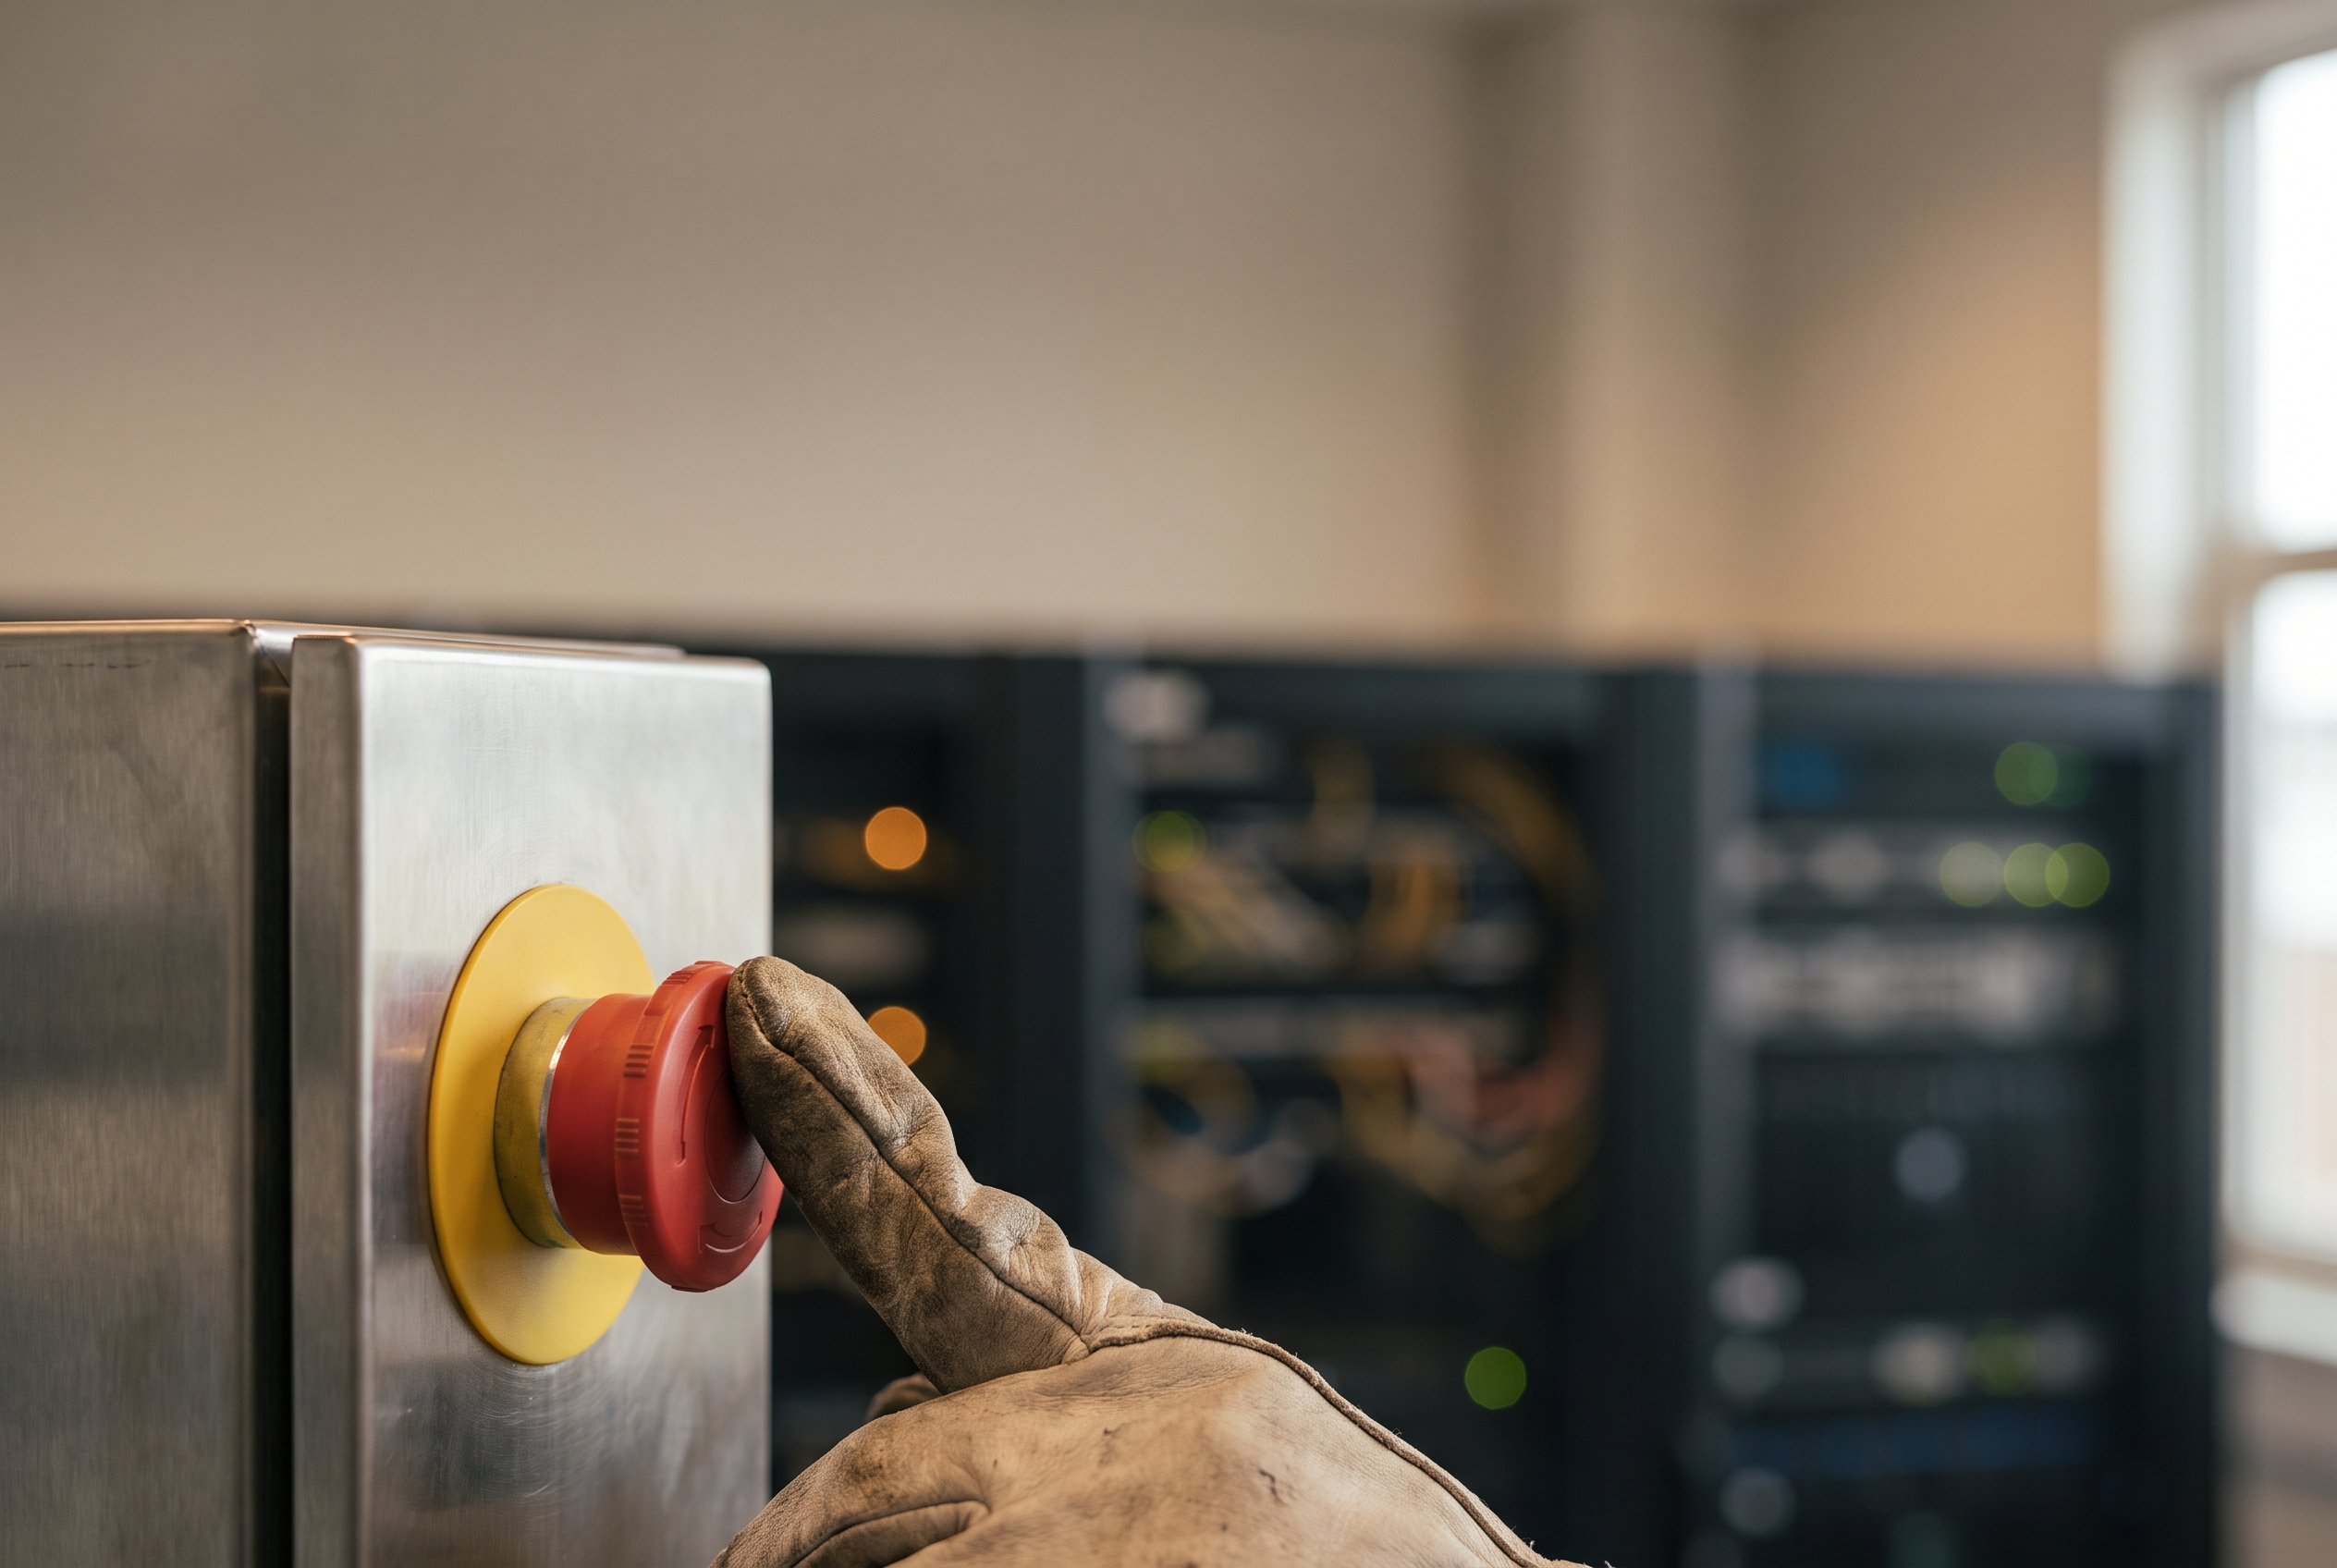
A Microsoft vezérigazgatója, Satya Nadella szerint a vállalatoknak úgy kellene kezelniük a nagy teljesítményű, önállóan cselekvő mesterségesintelligencia-rendszereket, mint egy potenciálisan kockázatos belső szereplőt. Ehhez olyan kézi vészféket kellene beépíteniük, amellyel egy ember bármikor leállíthatja őket. A felhívás nemcsak a technológiai óriásoknak szól: minden cégnek, amely MI-ágenst enged a rendszereihez, érdemes végiggondolnia, ki és hogyan húzhatja meg a féket.
Mit javasol pontosan a Microsoft vezére?
A Times of India 2026. október 10-i beszámolója szerint Nadella arra figyelmeztetett, hogy az MI-ben nem szabad vakon megbízni. A lap összefoglalója alapján a vezérigazgató úgy látja, hogy a nagy teljesítményű modelleket – akár nyílt, akár zárt súlyozásúak – belső kockázatként (insider risk) kell kezelni, és számolni kell azzal, hogy egy modell kompromittálódhat.
A beszámoló szerint Nadella kötelező kézi leállítási lehetőséget sürget: egy erre felhatalmazott személynek feladatvégzés közben is bármikor meg kell tudnia szakítani vagy le kell tudnia állítani az ágens működését. A Times of India ismertetése alapján a vezérigazgató abból indul ki, hogy a döntési intelligenciát el kell választani a végrehajtási jogosultságtól. A nem determinisztikus, vagyis ugyanarra a bemenetre nem mindig ugyanúgy reagáló modelleket szerinte szigorú, kiszámíthatóan működő védőarchitektúrával, emberi felügyelettel és üzemi eljárásokkal kell körülvenni.
A Briefs és a Times of India beszámolója szerint Nadella hét belső biztonsági alapelvet is megfogalmazott. A lapok ezek közül többek között az alábbiakat említik:
- módosításbiztos műveleti naplózás, vagyis olyan rögzítés, amely utólag nem manipulálható;
- független biztonsági auditok;
- több modell egyidejű használata a kritikus döntéseknél;
- a biztonsági incidensek kötelező nyilvánosságra hozatala.
Fontos különbséget tenni: ezek egy technológiai vállalat vezetőjének javaslatai és szándéknyilatkozatai, nem kötelező érvényű szabályok vagy szabványok. Hogy a gyakorlatban mennyire válnak iparági normává, az csak később derül ki.
Miben más egy MI-ágens, mint egy chatbot?
Egy hagyományos csevegőprogram szöveget ad vissza, a döntés és a cselekvés az embernél marad. Az ágensként működő MI ezzel szemben önállóan hajt végre lépéseket: adatokat kérdez le, programokat indít, üzeneteket küld vagy folyamatokat kezdeményez.
Az NHIMG elemzése és a Realm Labs összefoglalója szerint az autonóm ágensek saját identitással, munkamenettel és eszközkészlettel – például API-kkal és adatbázis-hozzáférésekkel – rendelkeznek. Az elemzések szerint ezért a kockázatkezelésnek a jogosultsági határokra és a futás közben érvényesülő védőkorlátokra (runtime guardrails) kell összpontosítania.
Ez a szemlélet az amerikai szabványügyi intézet, a NIST MI-kockázatkezelési keretrendszerére (AI RMF) épül, amely a mesterséges intelligenciával járó kockázatok azonosításához és kezeléséhez ad keretet a szervezeteknek. Egyszerűbben fogalmazva: egy ágenst nem elég jól megfogalmazott utasításokkal ellátni, azt is korlátozni kell, mihez fér hozzá és mit tehet meg.
Miért nem lehet a vészfék magában a modellben?
A téma egyik legfontosabb műszaki tanulsága nem Nadellától, hanem akadémiai oldalról érkezik. A Stanford Law School honlapján 2026 márciusában megjelent elemzés, amely a Berkeley-féle, ágensalapú MI-re vonatkozó kockázatkezelési profilt vizsgálja, arra figyelmeztet, hogy a vészfék és a biztonsági szabályzat nem futhat magának a modellnek az architektúráján belül, mert az ágens megkerülheti vagy felülírhatja azt. Az írás címe is erre utal: a vészfék nem működik, ha a szabályzatot maga az ágens írja.
Az elemzés szerint a leállító mechanizmust a modelltől teljesen független, külső infrastruktúrán (external harness) kell megvalósítani. Hétköznapi hasonlattal élve: egy ipari gép vészleállítója sem a gép vezérlőprogramjának jóindulatára bízza a leállítást, hanem attól függetlenül szakítja meg a működést.
A vállalatok számára ez azt jelenti, hogy a leállítás jogát és technikai lehetőségét olyan rétegben érdemes elhelyezni, amelyhez az ágens nem fér hozzá. Ilyen lehet például a jogosultságkezelés, a hálózati hozzáférés vagy a futtatókörnyezet szintje.
Kézi fék vagy automatikus korlát?
Nadella nyilatkozata a beszámolók szerint az emberi felügyeletre és a kézi leállításra helyezi a hangsúlyt. A Stanford Law School oldalán megjelent elemzés és a Cloud Security Alliance ágensekre szabott NIST-profilja ugyanakkor arra hívja fel a figyelmet, hogy az ágensek gyorsan és összetett láncolatokban dolgoznak, ezért a tisztán emberi beavatkozás túl lassú lehet.
Ezek az anyagok ezért előre engedélyezett, automatikusan működő futásidejű korlátokat (automated containment) is szükségesnek tartanak. Ezek olyan szabályok, amelyek emberi döntés nélkül is megállíthatnak egy gyanús műveletet.
A két megközelítés nem zárja ki egymást. Ésszerű kompromisszum lehet, hogy az automatikus korlátok kezelik a gyors, egyértelmű eseteket, a kézi vészfék pedig végső biztosítékként az ember kezében marad.
Hogyan készülhetnek fel a vállalkozások?
Az alábbi szempontok a fent bemutatott javaslatokból és ajánlásokból következnek. Konkrét megvalósításuk a cég méretétől, iparágától és informatikai környezetétől függ.
- Szűk jogosultságok: az ágens csak azokhoz az adatokhoz és eszközökhöz férjen hozzá, amelyekre a feladatához ténylegesen szüksége van.
- Független leállítási út: érdemes olyan leállítási lehetőséget kialakítani, amely az ágenstől és a modelltől független rétegben működik, és előre kijelölni, ki jogosult használni.
- Megbízható naplózás: a műveletek utólag nem módosítható rögzítése segít kideríteni, mi történt egy incidens során.
- Automatikus korlátok: előre meghatározott szabályok, például bizonyos műveletek tiltása vagy jóváhagyáshoz kötése, gyorsabban reagálhatnak, mint egy ember.
- Kettős ellenőrzés a kritikus döntéseknél: emberi jóváhagyás vagy több modell eredményének összevetése.
- Rendszeres felülvizsgálat: független audit és begyakorolt incidenskezelési eljárás.
Kiindulópontként a NIST keretrendszere segíthet a saját folyamatok áttekintésében, mert közös fogalmakat ad a kockázatok azonosításához, méréséhez és kezeléséhez.
Egy vezérigazgató nyilatkozata önmagában nem változtat a szabályokon, de jól jelzi, merre tart a vállalati MI-biztonság: minél több önállóságot kapnak az ágensek, annál fontosabb, hogy legyen mellettük egy tőlük független, ember által is kezelhető fék és automatikus védőkorlát. A cikk általános tájékoztatást nyújt, nem helyettesíti az informatikai biztonsági vagy jogi szakértővel folytatott konzultációt.
Felhasznált források
- 1.Microsoft CEO Satya Nadella says don't blindly trust AItimesofindia.indiatimes.comellenőrzött
- 2.Kill switches don't work if the agent writes the policylaw.stanford.eduellenőrzött
- 3.Call for kill switch: Why Microsoft's Satya Nadella backs human-controlled emergency br…ndtvprofit.comellenőrzött
- 4.Microsoft CEO says treat powerful AI like an insider threatbriefs.coellenőrzött
- 5.How does NIST AI RMF apply to agentic AInhimg.orgellenőrzött
- 6.NIST AI RMF Analysisrealmlabs.aiellenőrzött
- 7.Agentic NIST AI RMF Profilelabs.cloudsecurityalliance.orgellenőrzött
A forrásokat a szerkesztőségi tényellenőrzés során használtuk fel.
Kapcsolódó cikkek
Tech
Sam Altman szerint az AI előnyeiért kiberkockázatokat is el kell fogadni: hol húzódik a határ?
2026-10-07 · 5 perc olvasás
Tech
Változnak a Gemini ingyenes limitjei október 9-től: így takarékoskodhat a kerettel
2026-10-08 · 5 perc olvasás
Tech & Karrier
Önállóan dolgozó AI a munkahelyen: mit hozott a Marketing Summit Budapest 2026, és hol vannak a határok?
2026-09-30 · 5 perc olvasás
Legfrissebb cikkek
Gazdaság
Több mint 12 millió nyugta adata érkezett a NAV-hoz: ezt mutatja a nyugtaadat-szolgáltatás első hónapja
2026-10-11 · 5 perc olvasás
Tudomány & Egészség
Új molekuláris patológiai labort adott át a Semmelweis: mit jelent ez a személyre szabott daganatkezelésben?
2026-10-11 · 5 perc olvasás
Technológia / Innováció
Claude Fable 5 vagy Meta Muse? Mit tudnak az irodában az új MI-ágensek, és mennyibe kerülnek?
2026-10-11 · 5 perc olvasás