Kiberbiztonság
Távolról fűtötték fel európai üzletek fagyasztóit: így válhat fizikai kárrá egy kibertámadás
Európai üzletek hűtésvezérlőit támadták meg, egyes fagyasztók célhőmérsékletét pedig a beszámolók szerint távolról akár 50 Celsius-fokra állították. Az eset megmutatja, hogy egy hálózatra kapcsolt üzemi rendszer feltörése nemcsak adatvesztést, hanem árukárt és ellátási zavart is okozhat.
2026-11-07 · 5 perc olvasás
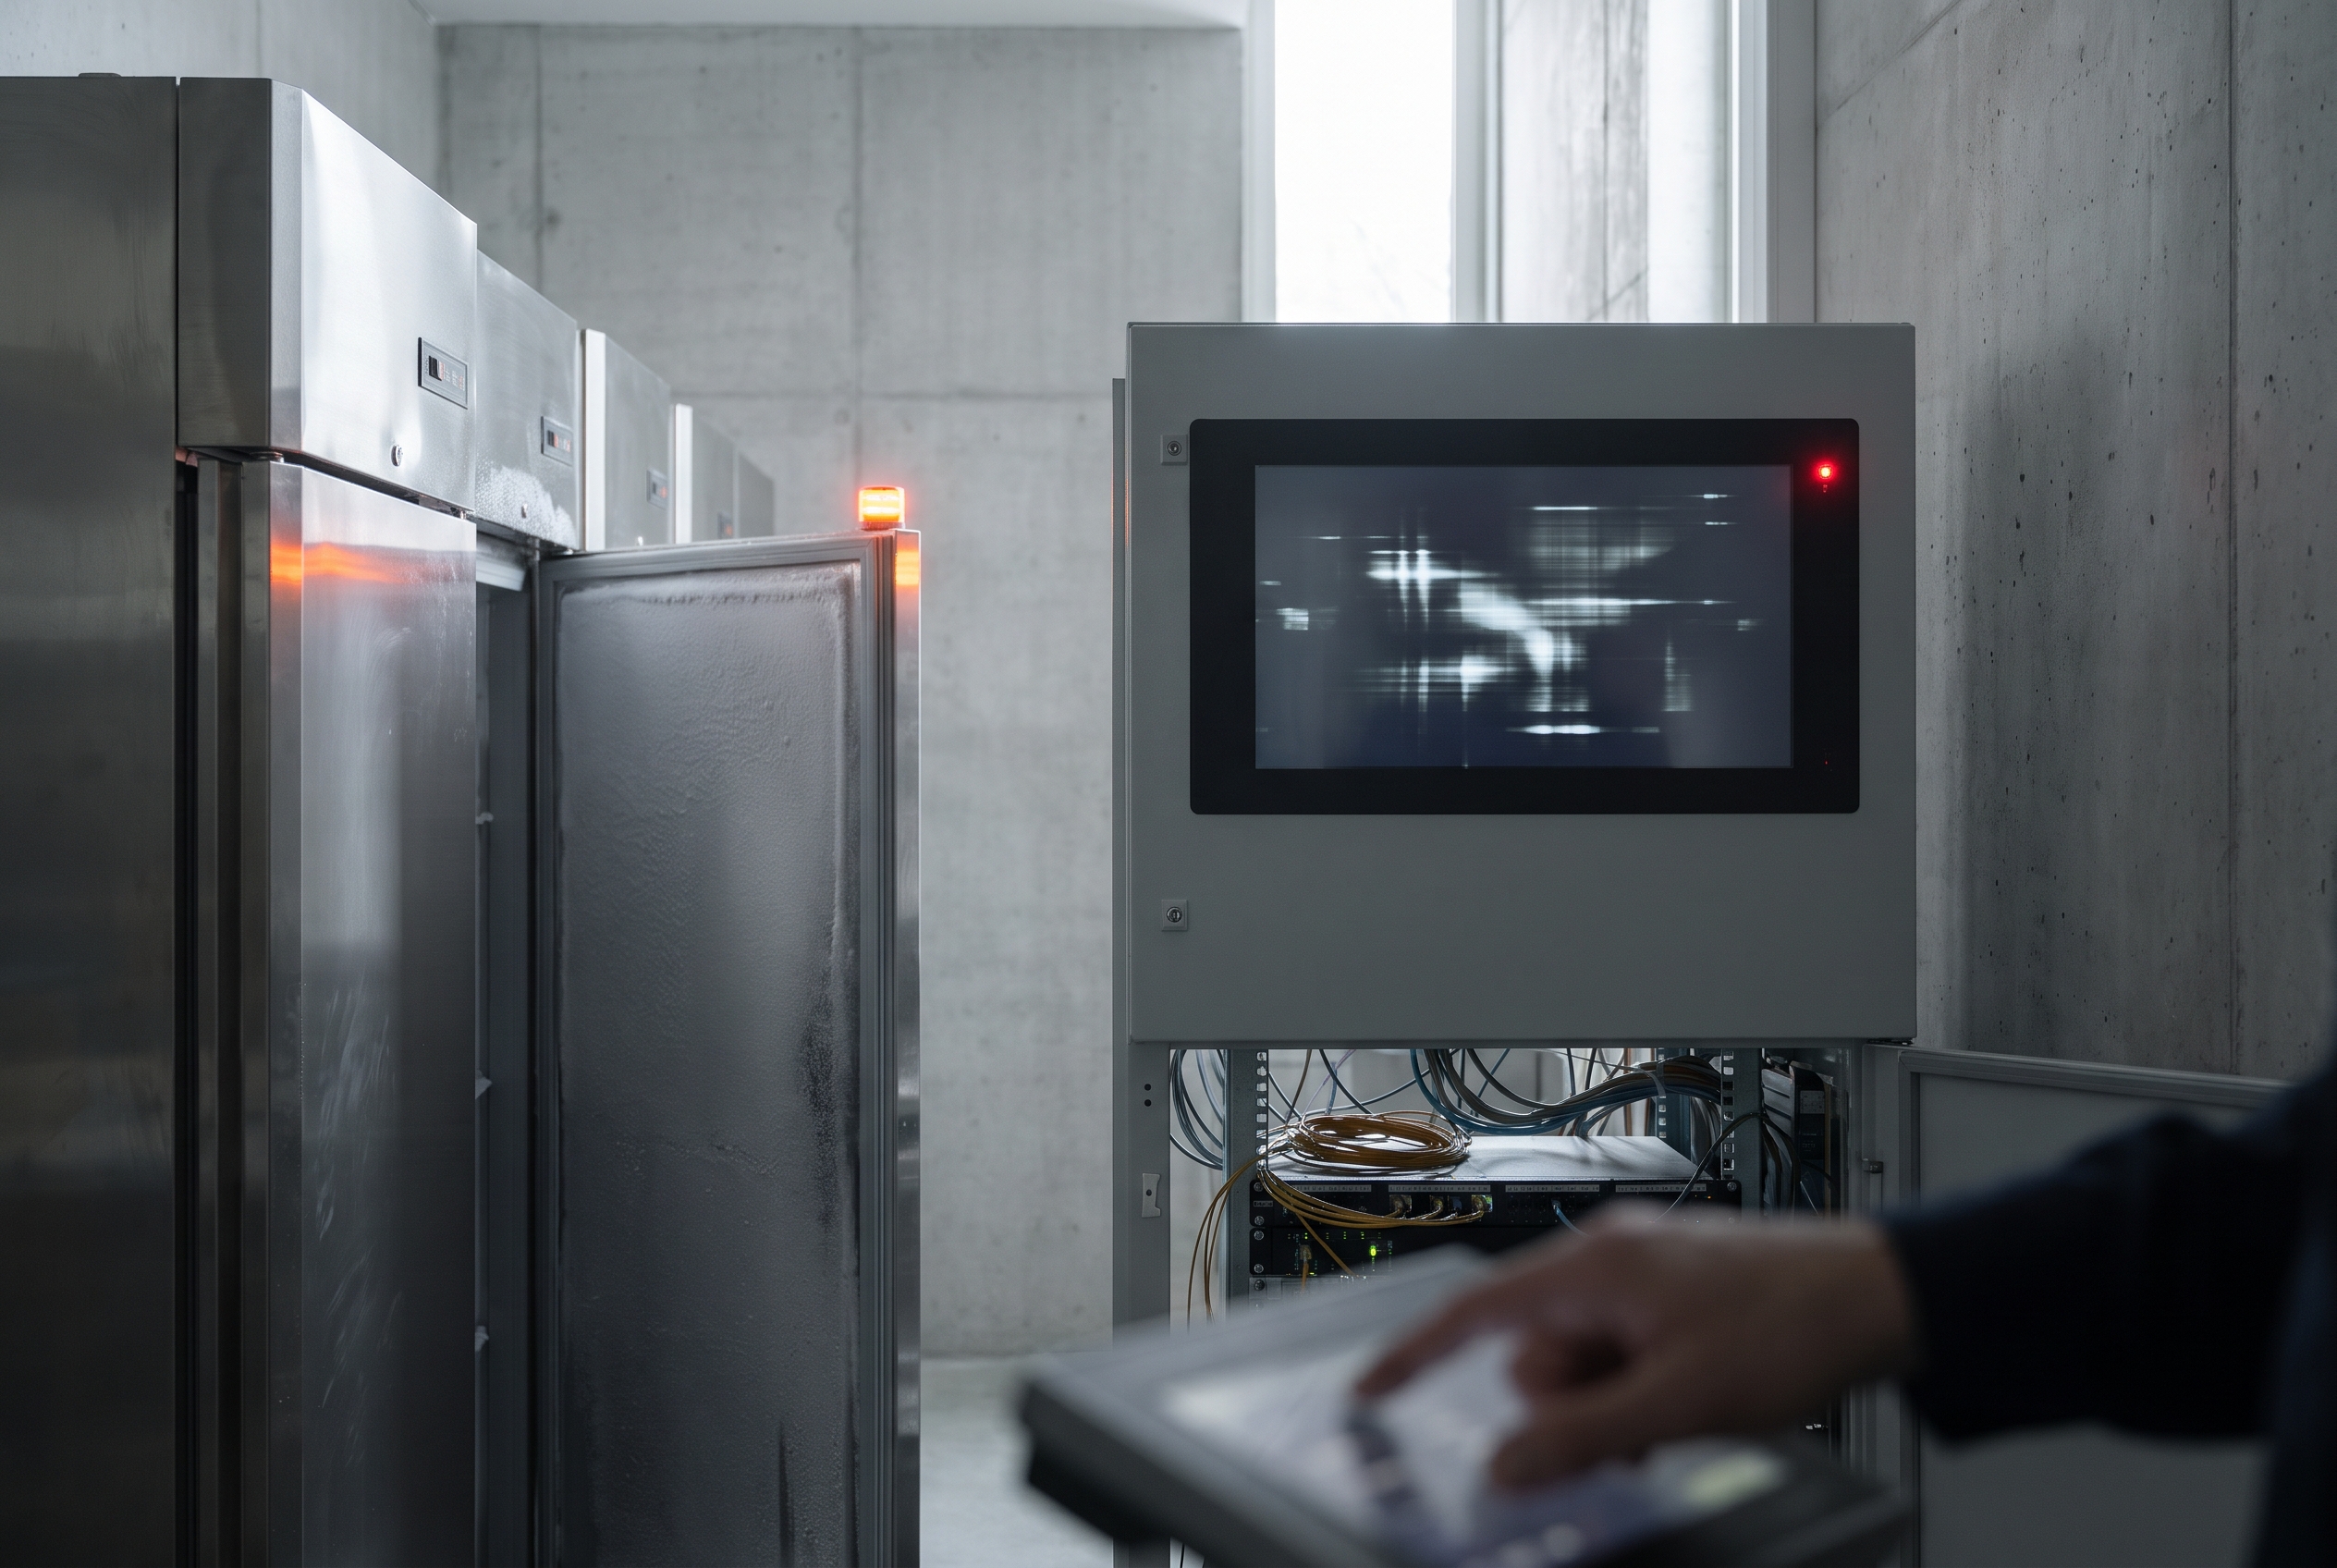
Európai szupermarketek és más, hűtést használó létesítmények vezérlőrendszereit érte kibertámadás 2026 őszén. A The Guardian beszámolója szerint egyes fagyasztók célhőmérsékletét távolról akár 50 Celsius-fokra módosították, így a digitális behatolás közvetlenül megváltoztatta a fizikai berendezések működését.
Az eset azért különösen figyelemre méltó, mert nem egy honlap átmeneti leállásáról vagy kizárólag adatok megszerzéséről szólt. A támadók olyan üzemi technológiához fértek hozzá, amelynek szándékos átállítása veszélyeztetheti az árukészletet és a hidegláncot, valamint fennakadást okozhat az élelmiszer-ellátásban.
Két támadási hullám rajzolódott ki
A Palo Alto Networks Unit 42 elemzése szerint két jelentősebb támadási hullámot azonosítottak. Az első 2026. október 11–12-én elsősorban Franciaországot érintette, a második pedig november 1–2-án több európai országra is kiterjedt.
Az érintett országok számáról eltérnek a nyilvános beszámolók. A The Guardian hét országról írt, míg a Unit 42 tíznél több ország érintettségét jelezte. A különbség miatt a támadássorozat földrajzi kiterjedését nem indokolt egyetlen biztos számmal leírni.
A Unit 42 szerint a támadók egyes berendezéseken leolvasztási üzemmódot aktiváltak. Ez a funkció a hűtőrendszerek rendes működésének része, illetéktelenül vagy nem megfelelő időpontban bekapcsolva azonban a tárolótér felmelegedéséhez vezethet.
Az OT-rendszer nemcsak adatot, hanem gépet is vezérel
Az OT az angol Operational Technology, vagyis üzemi technológia rövidítése. Ebbe a körbe tartoznak azok a vezérlők, érzékelők és felügyeleti rendszerek, amelyek fizikai folyamatokat irányítanak: például szabályozzák a hőmérsékletet, gépeket kapcsolnak be és ki, vagy riasztásokat kezelnek.
Egy informatikai támadás következménye lehet az adatok kiszivárgása, egy szolgáltatás leállása vagy közvetlen pénzügyi veszteség. Egy OT-rendszer feltörése ezzel szemben beavatkozhat egy gép vagy más fizikai infrastruktúra működésébe. A két terület egyre szorosabban összekapcsolódik, mert a távoli karbantartás és felügyelet érdekében sok üzemi eszköz hálózati kapcsolatot kap.
A hűtésnél ez különösen érzékeny pont. A hőmérséklet tartós megváltozása az áru minőségét és biztonságát is érintheti, miközben a készlet ellenőrzése, kivonása, elszállítása és pótlása további működési nehézséget okozhat.
Nem zsarolóvírus, hanem a fizikai működés megzavarása került előtérbe
A Shieldworkz szakmai elemzése szerint az incidenseknél nem észleltek zsarolóvírust, és váltságdíj-követelés sem érkezett. A beszámoló ezért a fizikai működés közvetlen szabotálását emeli ki a támadások céljaként.
Ez fontos különbség a tipikus zsarolóvírusos támadásokhoz képest. Az elkövetők itt a beszámolók szerint nem a fájlok titkosításával próbáltak fizetséget kikényszeríteni, hanem a berendezések beállításaiba avatkoztak be. A támadás hatása így nem csupán a digitális felületen jelent meg, hanem a hűtött térben és az ott tárolt áruknál is.
Az elkövetők személyazonosságát és motivációját ugyanakkor nem állapították meg hivatalosan. A zsarolóvírus és a váltságdíj-követelés hiánya önmagában nem bizonyítja, hogy pontosan milyen megfontolás vezette a támadókat.
A nyilvánosan elérhető vezérlők növelik a kockázatot
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség 2026. november 5-én közzétett közös biztonsági tájékoztatója szerint a támadók az internet felől közvetlenül elérhető, illetve nem frissített kereskedelmi hűtésvezérlőket célozzák. A CISA az FBI és több amerikai szövetségi tárca közreműködésével adta ki a figyelmeztetést.
A távoli kapcsolat egyértelmű üzemeltetési előnyöket kínál. A karbantartó gyorsan ellenőrizheti a rendszert, reagálhat egy riasztásra, vagy szükség esetén módosíthatja a beállításokat. Ugyanez a kapcsolat azonban támadási felületté válhat, ha a vezérlő közvetlenül elérhető a nyilvános internetről, elavult szoftvert használ, vagy nincs megfelelően védve a hozzáférés.
A behatolás pontos módját nem minden érintett helyszínen tárták fel nyilvánosan. Ezért nem lehet biztosan kijelenteni, hogy valamennyi eset ugyanarra a hibára vagy hozzáférési módszerre vezethető vissza.
A veszély nem korlátozódik a szupermarketekre
A szingapúri Cyber Security Agency 2026. november 6-i figyelmeztetése szerint a francia szupermarketek mellett a francia nemzeti vérátömlesztési szolgálat hűtőrendszereit is támadás érte egy külső berendezésszállítón keresztül. Ez arra utal, hogy a kockázat nem korlátozódik az élelmiszer-kiskereskedelemre.
A hűtési technológia több ágazatban alapvető szerepet tölt be, így az egészségügyben, a gyógyszeriparban, a raktározásban és a logisztikában is. Ha hasonló vezérlőket sok helyen használnak, egy beszállító vagy távoli hozzáférési pont sérülékenysége egyszerre több szervezet biztonságát is érintheti.
Ez az ellátási lánc kiberbiztonsági oldalát is előtérbe helyezi. Nem elegendő kizárólag az üzlet vagy a raktár saját hálózatát vizsgálni: a karbantartók, technológiai beszállítók és külső szolgáltatók jogosultságai szintén a védelmi rendszer részét alkotják.
A digitális beavatkozás közvetlenül a fizikai működést zavarta meg
A Unit 42 elemzése szerint az illetéktelenül aktivált leolvasztási üzemmód felmelegedést okozott, míg a The Guardian egyes fagyasztók célhőmérsékletének 50 Celsius-fokra állításáról számolt be. A támadók tehát a beszámolók szerint nemcsak hozzáfértek a hűtésvezérlőkhöz, hanem meg is változtatták azok működését.
Christophe Hansen uniós biztos a The Guardian tudósítása szerint az élelmiszer-ellátási lánc megzavarására irányuló szándékos kísérletnek nevezte a történteket. Ez a politikusi értékelés azonban nem azonos az elkövetők személyének vagy motivációjának hivatalos megállapításával.
Az eset látványosan szemlélteti az adatok elleni támadás és a fizikai folyamat manipulálása közötti különbséget. Itt nem csupán egy digitális szolgáltatás válhatott elérhetetlenné: valós berendezések kaptak olyan utasításokat, amelyek az üzletekben és más létesítményekben tárolt készletekre is hatással lehettek.
Hogyan csökkenthető az üzemi rendszerek kitettsége?
A CISA és a szingapúri CSA ajánlásainak közös alapelve, hogy a vezérlőket nem szabad indokolatlanul közvetlenül elérhetővé tenni az internetről. A szükséges távoli hozzáférést ellenőrzött, elkülönített és megfelelően hitelesített kapcsolaton keresztül célszerű biztosítani.
A védelem ugyanakkor nem egyetlen beállításon múlik. Az üzemeltetőnek pontosan tudnia kell, milyen eszközök működnek a hálózatán, kik férhetnek hozzájuk, milyen szoftvert használnak, és mely beállításváltozások számítanak rendellenesnek.
- Eszközleltár: érdemes nyilvántartani a hálózatra kapcsolt vezérlőket, azok szoftververzióját, feladatát és felelősét.
- Hálózati elkülönítés: az üzemi vezérlés ne kapcsolódjon szükségtelenül az irodai hálózathoz vagy a nyilvános internethez.
- Hozzáférés-védelem: a gyári vagy megosztott belépési adatok helyett egyedi hitelesítésre és a feladatokhoz igazított jogosultságokra van szükség.
- Frissítés és felügyelet: a támogatott javításokat tervezetten kell telepíteni, a beállítások változását pedig naplózni és figyelni érdemes.
- Vészhelyzeti terv: előre meg kell határozni, hogyan állítható helyre vagy tartható fenn biztonságosan a működés hálózati incidens esetén.
Az intézkedések konkrét megvalósítása az adott berendezéstől és üzemeltetési környezettől függ. Kritikus vagy egészségügyi hűtőrendszereknél ezért a gyártói előírások követése és képzett OT-biztonsági szakember bevonása indokolt; az általános tájékoztatás nem helyettesíti a helyszíni kockázatértékelést.
A kiberbiztonság már az árukészlet védelméről is szól
A fagyasztók elleni támadás különösen szemléletes példája annak, hogy a kiberbiztonság már nem kizárólag számítógépek és adatok védelmét jelenti. Ha egy hálózatra kötött vezérlő fizikai folyamatot irányít, a jogosulatlan hozzáférés következménye a képernyőkön túl, üzletekben, raktárakban és akár egészségügyi létesítményekben is megjelenhet.
A tanulság nem az, hogy minden távoli felügyeletet meg kell szüntetni. Ezek a rendszerek gyorsabb karbantartást és hatékonyabb működést tesznek lehetővé, de csak akkor, ha a hozzáférést az eszköz tényleges szerepéhez és kockázatához igazodó védelem kíséri.
Egy hűtésvezérlő első pillantásra egyszerű műszaki eszköznek tűnhet, valójában azonban egy ellátási lánc fontos végrehajtó eleme. Ha ezt nem kritikus működési kockázatként kezelik, egy digitális behatolásból rövid időn belül fizikai veszteség és szélesebb fennakadás lehet.
Felhasznált források
- 1.US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitorin…cisa.govellenőrzött
- 2.CSA Advisory on OT Controllerscsa.gov.sgellenőrzött
- 3.Attacks on Europe Refrigeration Systemsunit42.paloaltonetworks.comellenőrzött
- 4.How Attackers Manipulated Refrigeration Controllers Across Europeshieldworkz.comellenőrzött
- 5.2026 French supermarket refrigerator hacken.wikipedia.org
- 6.Hackers manipulate supermarket freezer temperatures across Europeindustrialcyber.co
- 7.Supermarket freezers across Europe hit with another cyberattackgizmodo.com
A forrásokat a szerkesztőségi tényellenőrzés során használtuk fel.
Kapcsolódó cikkek
Kiberbiztonság
Botnet több mint 1,3 millió Android TV-okosítón: mit tehetnek a felhasználók?
2026-11-05 · 5 perc olvasás
Kiberbiztonság
Apple kémszoftver-riasztás: mit jelent a zero-click, és mit tehetnek az érintettek?
2026-11-04 · 5 perc olvasás
Kütyük és hardverek
Novemberi Pixel Drop: a Rambler nemcsak leírja, hanem meg is szerkeszti a diktált szöveget
2026-11-11 · 5 perc olvasás
Legfrissebb cikkek
Egészségügy
A szívhangrendelet tervezett módosítása: mi változna a páciensek számára?
2026-11-15 · 5 perc olvasás
Gazdaság
Kamarai közlés: 30,7 milliárd forint jut kkv-k digitalizációjára – mire érdemes figyelni a megvalósításnál?
2026-11-14 · 5 perc olvasás
Szabadidő & Kultúra
Budapesti programajánló: fénypark, születésnapi bulivillamos és két kiállítás a Galériában
2026-11-14 · 5 perc olvasás