Kiberbiztonság
Botnet több mint 1,3 millió Android TV-okosítón: mit tehetnek a felhasználók?
Az XCPE nevű botnetet olcsó Android-alapú TV-okosítók gyári rendszerébe épített hátsó kapu működtette. Egy alkalmazás törlése, sőt a gyári visszaállítás sem feltétlenül szünteti meg az ilyen fertőzést, ezért az ismeretlen eredetű készülékek különös óvatosságot kívánnak.
2026-11-05 · 5 perc olvasás
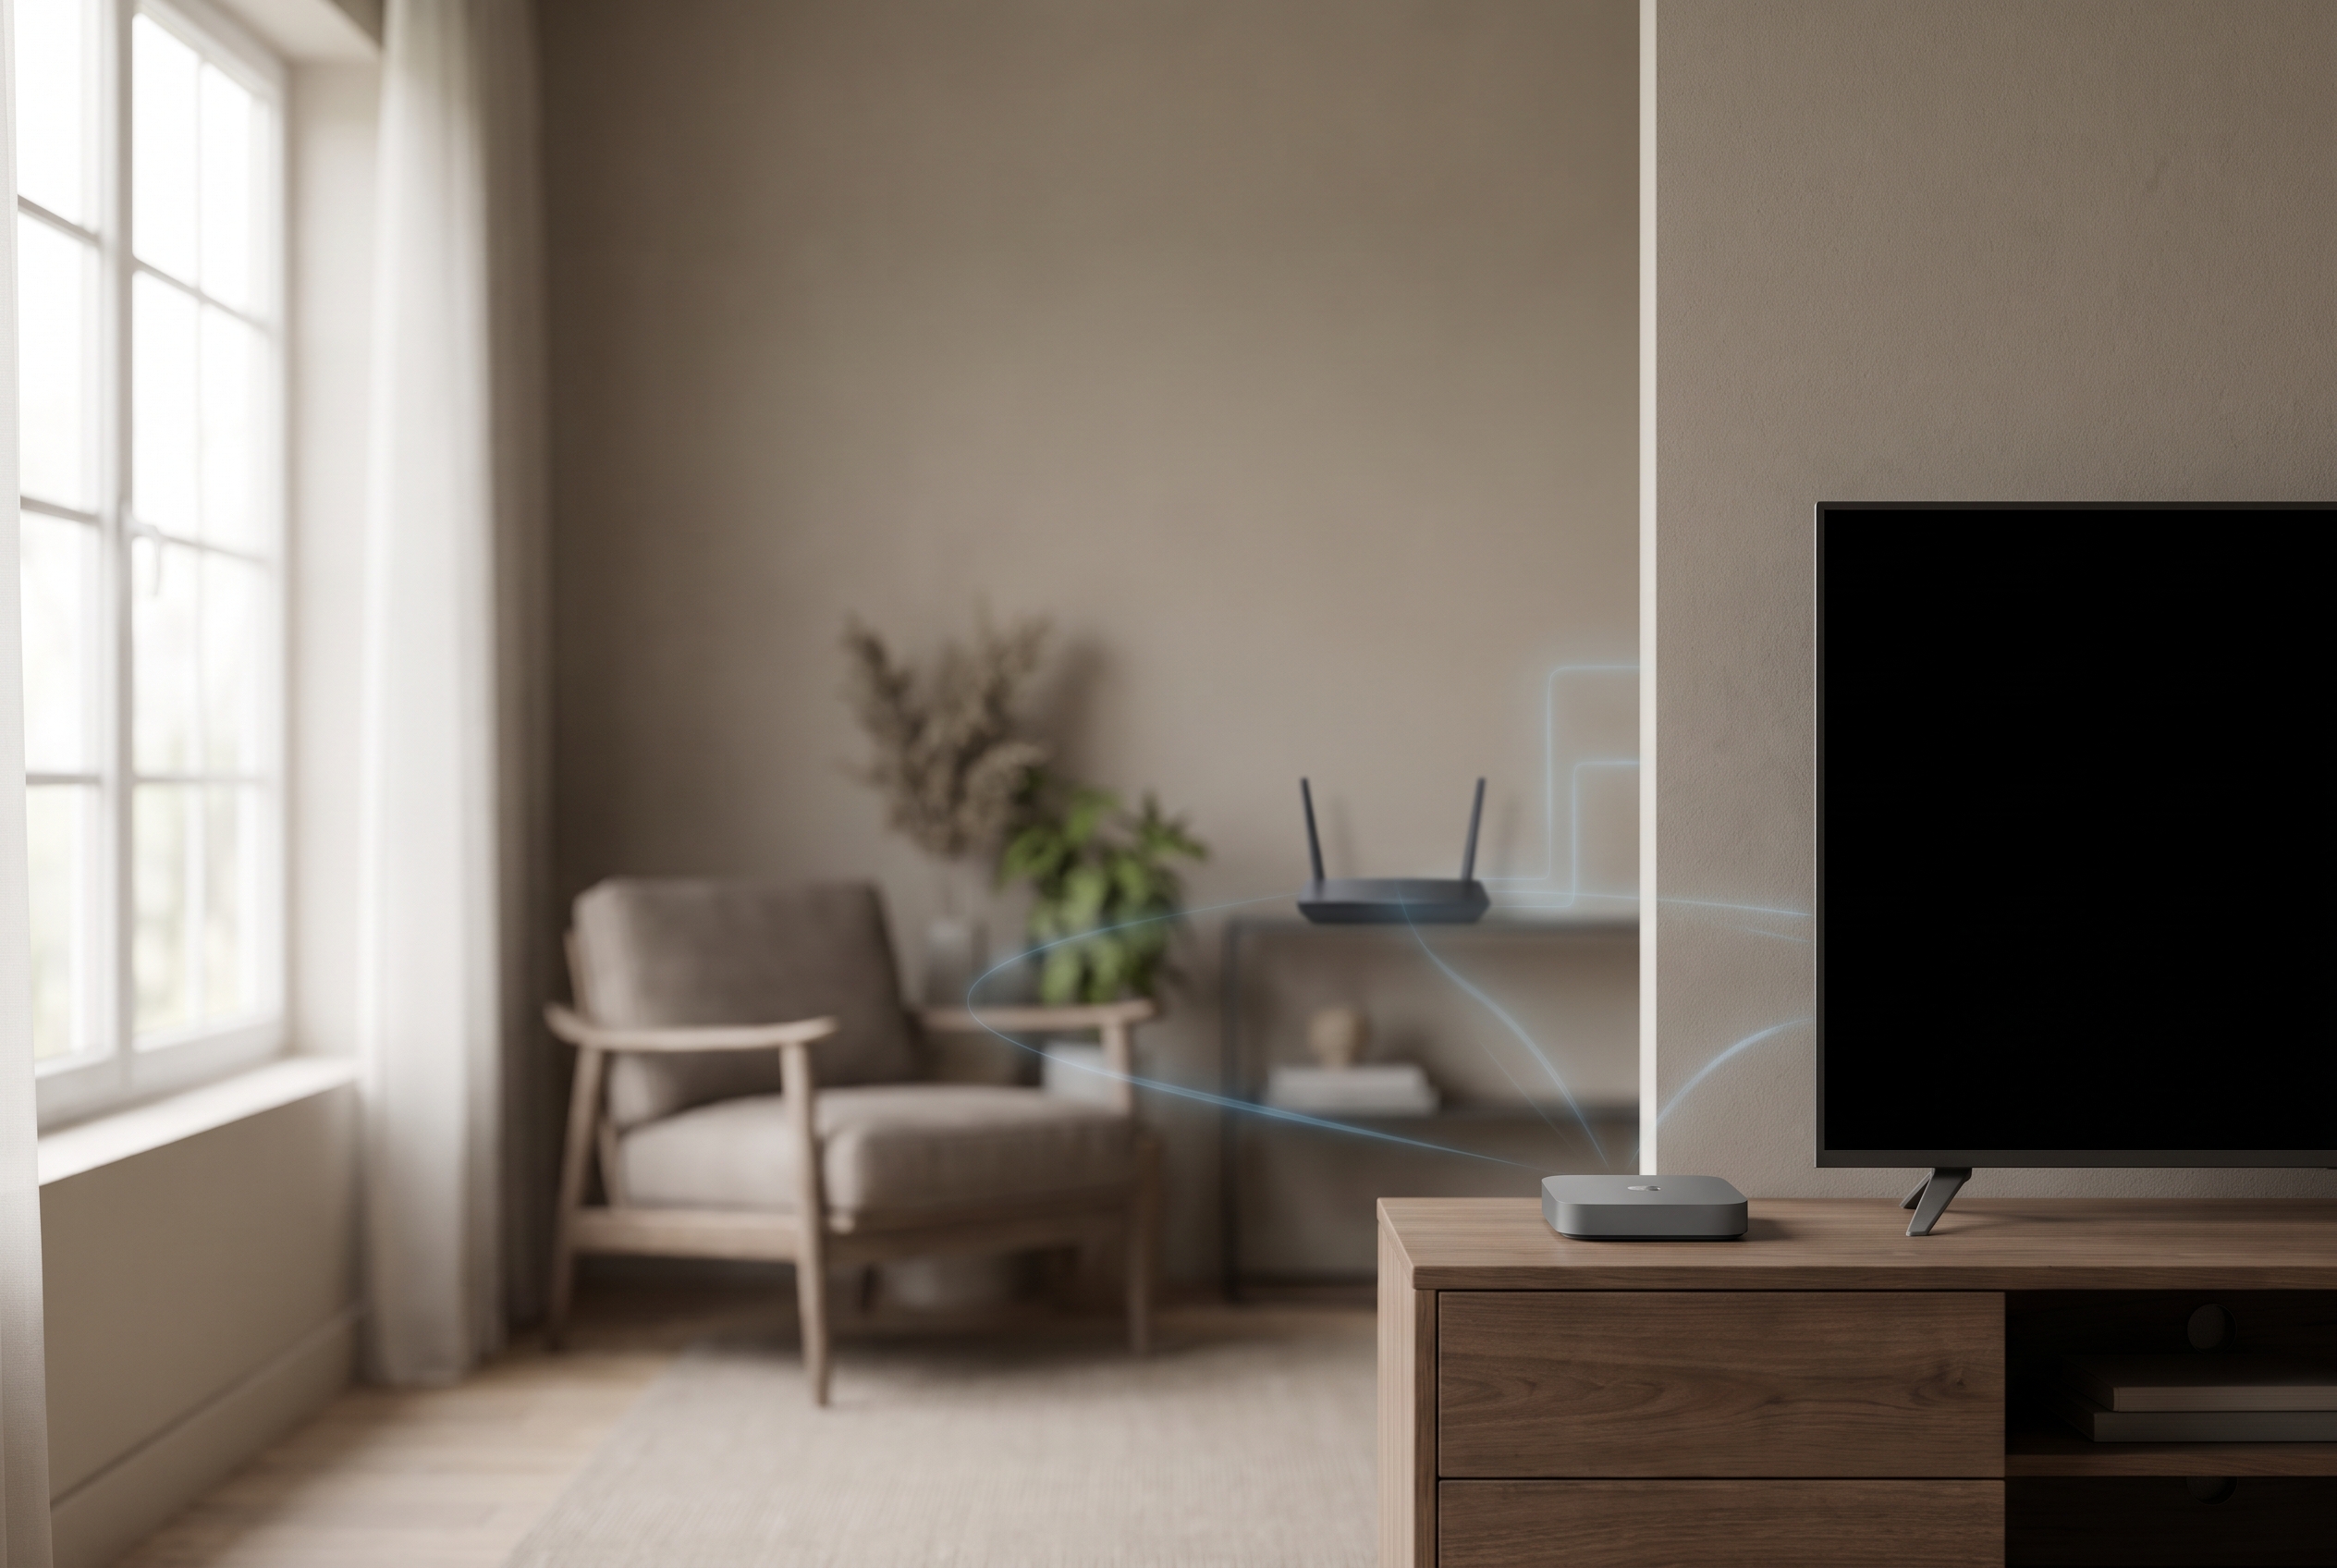
A Google Threat Intelligence Group (GTIG) hivatalos elemzése szerint az XCPE nevű botnet több mint 1,3 millió Android-alapú set-top boxot és más hálózati eszközt érintett. A szervezet beszámolója szerint a Videostrong nevű OEM- és ODM-gyártó pénzügyi haszonszerzés céljából szándékosan épített hátsó kaput az eszközök firmware-ébe.
Az eset különösen fontos figyelmeztetés azoknak, akik olcsó, kevéssé ismert márkájú TV-okosítót használnak. Az ilyen készülék látszólag csak internetes videókat játszik le, közben azonban folyamatosan kapcsolódhat az otthoni hálózathoz. Egy gyárilag kompromittált rendszer ezért visszaélések eszközévé teheti a háztartás internetkapcsolatát.
Nem egyszerű alkalmazásfertőzés történt
A botnet távolról irányítható eszközök hálózata, amelynek tagjai a tulajdonos tudta nélkül hajthatnak végre különböző feladatokat. Egy fertőzött TV-okosító kívülről nézve rendesen működhet: elindíthatja az alkalmazásokat és lejátszhatja a tartalmakat, miközben semmilyen egyértelmű figyelmeztetést nem jelenít meg.
Az XCPE azért jelent különösen súlyos kockázatot, mert a GTIG elemzése szerint a hátsó kapu nem utólag, egy óvatlan letöltés vagy gyanús alkalmazás révén került az eszközökre. A kódot a firmware-be építették, így már azelőtt a készüléken lehetett, hogy az eljutott a vásárlóhoz. Ez ellátásilánc-biztonsági probléma: a felhasználó olyan rendszert vihet haza, amely eleve kompromittált.
Az Infosecurity Magazine beszámolója szerint a vizsgálat kizárta, hogy egy önállóan cselekvő fejlesztő hibájáról vagy véletlenül bennmaradt kódról lett volna szó. A lap úgy számolt be, hogy a művelet a gyártó vezetésének tudtával zajlott.
Mire használhatták a fertőzött készülékeket?
A Krebs on Security beszámolója szerint a gyártó távoli hozzáféréseket értékesített bűnözői csoportoknak. A lap szerint ezek a szereplők további modulokat telepíthettek a készülékekre, többek között reklámcsalás, adatlopás és lakossági proxyhálózatok működtetése céljából.
A lakossági proxy lényege, hogy harmadik felek internetes forgalma a fertőzött háztartás kapcsolatán keresztül halad. A külső szolgáltatások ilyenkor a TV-okosító által használt nyilvános IP-címet láthatják, nem pedig a művelet valódi kezdeményezőjét. Ez segíthet elfedni a visszaélések forrását, miközben a kapcsolat tulajdonosa sokáig semmit sem vesz észre.
Az eset arra is rávilágít, hogy egy kis fogyasztású, többnyire észrevétlenül működő eszköz vonzó célpont lehet. A TV mögött elhelyezett doboz rendszerint tartósan csatlakozik a routerhez, a felhasználó pedig ritkábban ellenőrzi, mint a telefonját vagy a számítógépét.
Miért nem biztos megoldás a gyári visszaállítás?
Hétköznapi androidos problémánál kézenfekvő lépés az ismeretlen alkalmazás eltávolítása vagy a készülék gyári állapotának visszaállítása. A Help Net Security technikai beszámolója szerint azonban az XCPE rendszerszintű jogosultságokkal működött, és a védett rendszerpartícióról újra tudta telepíteni magát az újraindítás után.
A gyári visszaállítás általában a felhasználói adatokat és beállításokat törli, a készülék alapjául szolgáló firmware-t azonban nem feltétlenül cseréli le. Ha a kártékony összetevő eleve ennek része, a visszaállítás után ismét működésbe léphet. Emiatt az alkalmazások törlése vagy a készülék alaphelyzetbe állítása nem tekinthető biztos fertőtlenítésnek.
Elméletileg hiteles, tiszta firmware és megbízható helyreállítási eljárás jelenthetne megoldást. Ismeretlen eredetű készüléknél azonban nem célszerű fórumokról vagy fájlmegosztó oldalakról származó rendszerképpel kísérletezni, mert az hibás, más típushoz készült vagy szintén módosított lehet.
Milyen jelek indokolnak fokozott óvatosságot?
A készülékház vagy a menü alapján nem lehet megbízhatóan megállapítani, hogy egy TV-okosító fertőzött-e. A bolti márkanév sem feltétlenül árulja el a tényleges gyártót, mert egy bérgyártó termékei több különböző név alatt is forgalomba kerülhetnek.
Az alábbi körülmények önmagukban nem bizonyítanak fertőzést, de indokolhatják a készülék eredetének és hálózati működésének alaposabb ellenőrzését:
- a gyártó, a pontos típus vagy a hivatalos támogatási oldal nehezen azonosítható;
- nem érkeznek rendszeres biztonsági frissítések, és az sem derül ki, meddig támogatják a modellt;
- nem ellenőrizhető egyértelműen a Google TV- vagy Android TV-tanúsítás;
- a készüléken szokatlan alkalmazások jelennek meg, illetve a készülék látszólag kikapcsolt állapotban is ismeretlen hálózati kapcsolatokat létesít;
- a terméket főként a rendkívül alacsony ár vagy a kétes eredetű, előre telepített szolgáltatások teszik vonzóvá.
A felsorolt jelek arra figyelmeztethetnek, hogy a termék eredete, frissítési háttere és tanúsítása nem kellően átlátható. A hálózati eszközlistán látható ismeretlen név sem feltétlenül jelent támadást, mert a routerek nem mindig azonosítják pontosan a hozzájuk kapcsolódó készülékeket.
Mit lehet tenni otthon?
Ha egy ismeretlen eredetű TV-okosító gyanússá válik, elővigyázatosságból megszüntethető az internetkapcsolata, és leválasztható az otthoni hálózatról. Ez nem tisztítja meg a készüléket, de korlátozhatja a távoli kommunikációját.
- Ne kerüljön érzékeny adat a készülékre. Gyanús eszközön nem célszerű elsődleges Google-fiókot, banki adatot vagy máshol is használt jelszót megadni.
- A jelszavakat másik, megbízható eszközön érdemes módosítani. Ez akkor lehet indokolt, ha a TV-okosítón korábban érzékeny fiókba jelentkeztek be. Ahol elérhető, bekapcsolható a többfaktoros hitelesítés, és áttekinthetők az aktív munkamenetek.
- Ellenőrizhető a router eszközlistája. Ez segíthet azonosítani a TV-okosítót és az ismeretlen hálózati klienseket, de önmagában nem alkalmas egy fertőzés kizárására vagy igazolására.
- Elkülöníthetők az okoseszközök. Ha a router támogat vendéghálózatot vagy külön IoT-hálózatot, az ilyen készülékek elválaszthatók a számítógépektől, telefonoktól és hálózati adattárolóktól.
- Megfontolható a készülék cseréje. Ha nincs megbízható gyártói támogatás, hiteles firmware és dokumentált helyreállítási eljárás, a további használat indokolatlan kockázatot jelenthet.
Az otthoni hálózat beállításai routerenként eltérnek, ezért a módosításokhoz célszerű az adott gyártó dokumentációját követni. A leválasztás és a jelszócsere elővigyázatossági lépés, nem pedig bizonyíték arra, hogy az eszköz valóban érintett volt.
Vásárláskor a szoftver eredete is számít
Egy TV-okosító kiválasztásakor a processzor, a memória és a támogatott videófelbontás mellett a szoftver hátterét is érdemes megvizsgálni. Kedvező jel lehet az egyértelműen azonosítható gyártó, a hivatalos terméktámogatás, a dokumentált frissítési politika és az ellenőrizhető tanúsítás.
Az Android felirat önmagában nem feltétlenül jelent hivatalosan tanúsított Android TV- vagy Google TV-rendszert. Egy olcsó készülék módosított vagy más eszköztípushoz készült Android-változatot is használhat. Vásárlás előtt ezért érdemes ellenőrizni a pontos modellszámot, a gyártó támogatási oldalát, a frissítések elérhetőségét és azt, hogy a tanúsításra vonatkozó állítás valóban igazolható-e.
A feltűnően alacsony ár önmagában nem bizonyít rosszindulatú működést. A hosszú távú támogatás, a biztonsági frissítések és az ellenőrzött szoftver költsége azonban nem mindig látható a specifikációs táblázatban. Egy kevéssé átlátható termék ezért nemcsak kényelmi kompromisszumot, hanem tartós hálózati kockázatot is jelenthet.
A legfontosabb tanulság
Az XCPE esete azt mutatja, hogy a TV mögé rejtett kis dobozt teljes értékű hálózati számítógépként érdemes kezelni. Ha a készülék gyártója, szoftvere, tanúsítása és frissítési háttere nem ellenőrizhető, nem célszerű érzékeny fiókokat használni rajta, és indokolt lehet elkülöníteni az otthoni hálózat fontosabb eszközeitől.
A gyári visszaállítás a firmware-be épített hátsó kapu ellen nem tekinthető biztos megoldásnak. Ismeretlen eredetű vagy gyanúsan viselkedő TV-okosítónál a hálózati leválasztás, az érintett fiókok védelme, valamint megbízható helyreállítási lehetőség hiányában a készülék cseréje jelentheti az óvatosabb irányt.
Felhasznált források
- 1.Shutting the Door on the XCPE Botnetcloud.google.comellenőrzött
- 2.Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxieskrebsonsecurity.comellenőrzött
- 3.Police and Tech Firms Team Up to Dismantle XCPE Botnetinfosecurity-magazine.comellenőrzött
- 4.XCPE Botnet Android Backdoor Analysishelpnetsecurity.comellenőrzött
- 5.Google Dismantles 1.3 Million-Device XCPE Botnetdarkreading.com
- 6.Google Dismantles XCPE Botnet of 1.3 Million Android Devicessecurityweek.com
- 7.Google Disrupts XCPE Botnet on Videostrong Android Devicesaviatrix.ai
A forrásokat a szerkesztőségi tényellenőrzés során használtuk fel.
Kapcsolódó cikkek
Kiberbiztonság
Apple kémszoftver-riasztás: mit jelent a zero-click, és mit tehetnek az érintettek?
2026-11-04 · 5 perc olvasás
Filmek
Avengers: Doomsday: 125 millió dollár fölött járhat a globális jegyelővétel
2026-11-01 · 5 perc olvasás
Film
Jason Momoa Blankaként, 50 Cent Balrogként: ezért érdekes az új Street Fighter-film
2026-10-27 · 5 perc olvasás
Legfrissebb cikkek
Film / Előzetes
Apa és fia kerül szembe egymással: itt a Fegyvernepper folytatásának első előzetese
2026-11-05 · 5 perc olvasás
Kultúra
Állami kitüntetéseket adtak át: Krasznahorkai László és Schiff András is a díjazottak között
2026-11-05 · 5 perc olvasás
Szabadidő & Kultúra
Négy budapesti program novemberre: ünnepi vásár, műjégpálya és két nagykiállítás
2026-11-04 · 5 perc olvasás