IT & Adatvédelem
Követheti a böngészést a ChatGPT új sütije? Ezt érdemes tudni a __obi azonosítóról
Kiberbiztonsági elemzések szerint a ChatGPT egy egy évig érvényes, SameSite=None beállítású __obi sütit helyez el a böngészőben, ami más oldalakon is lehetővé teheti a nyomon követést. Összefoglaltuk, mit mutattak ki a kutatók, mi bizonytalan még, és mivel csökkenthető a kockázat.
2026-10-04 · 5 perc olvasás
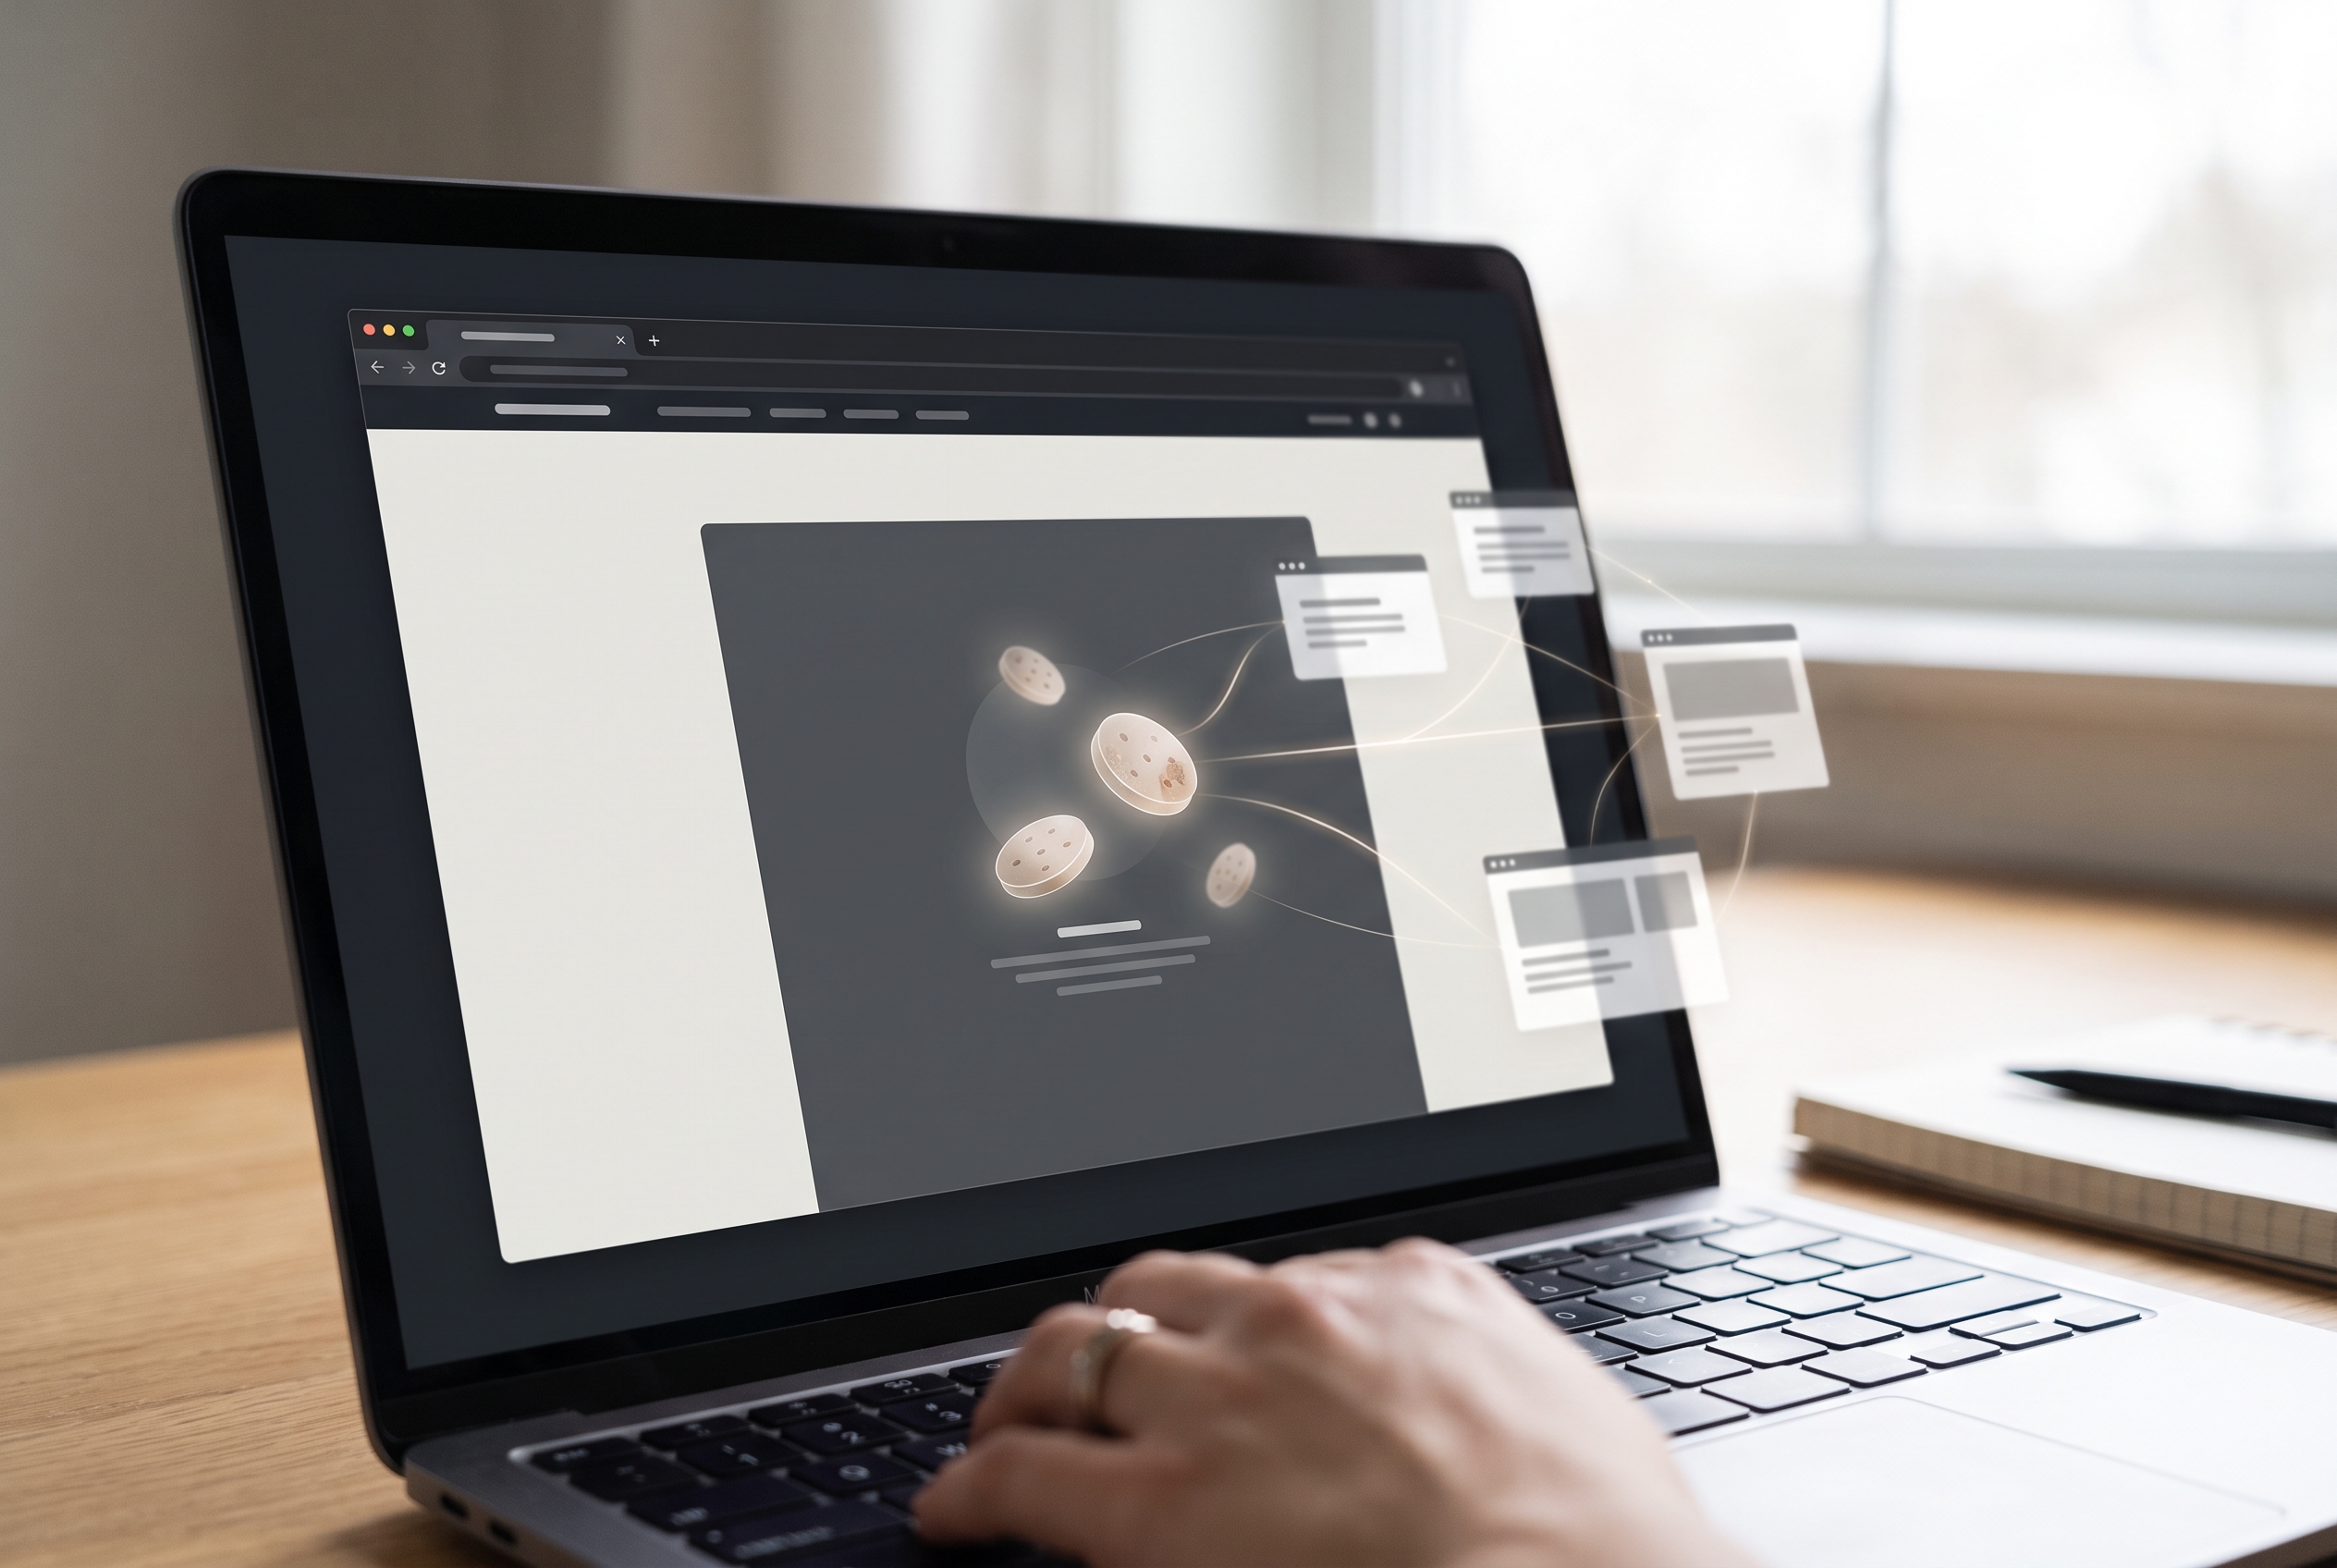
2026 szeptemberében több kiberbiztonsági elemzés is egy __obi nevű sütire hívta fel a figyelmet, amelyet a ChatGPT webes felülete helyez el a felhasználók böngészőjében. A kutatók szerint ez az azonosító akkor is eljuthat az OpenAI-hoz, amikor valaki egy egészen más weboldalt nyit meg. Bemutatjuk, mit igazoltak a technikai mérések, hol húzódik a bizonyított tények és a feltételezések határa, és milyen egyszerű beállításokkal csökkenthető a nyomon követés esélye.
Mi az a __obi süti, és hogyan sorolja be az OpenAI?
A sütik apró, a böngészőben tárolt szöveges bejegyzések, amelyek segítségével egy weboldal később felismerheti a látogatót. Vannak köztük a működéshez szükséges, statisztikai (analitikai) és hirdetési célú sütik, és a felhasználó számára rendszerint ez a besorolás jelzi, mire használják őket.
Az OpenAI süti-szabályzata szerint a __obi az analitikai kategóriába tartozik, a chatgpt.com és az openai.com domainek alatt működik, érvényességi ideje pedig egy év. A szabályzat a hirdetési és marketingcélú sütiket külön csoportban tárgyalja, a __obi tehát a vállalat saját leírása alapján nem ezek közé tartozik.
Miért fontos a SameSite=None beállítás?
A SameSite egy olyan sütiattribútum, amely azt szabályozza, hogy a böngésző mikor küldheti el a sütit. Szigorúbb beállítás mellett a süti jellemzően csak akkor kerül elküldésre, ha a felhasználó magán az adott oldalon jár. A SameSite=None ezzel szemben azt jelzi, hogy a süti más oldalakról indított kérésekhez is csatolható, ez pedig a webhelyeken átívelő (cross-site) követés egyik technikai feltétele.
A Buchodi's Threat Intel elemzése és a Notebookcheck beszámolója szerint a __obi az egyetlen olyan OpenAI-süti, amely SameSite=None és Secure attribútummal rendelkezik. Ez önmagában még nem bizonyít visszaélést, de megmagyarázza, miért figyeltek fel rá a kutatók.
Hogyan juthat el az azonosító az OpenAI-hoz?
A Buchodi's Threat Intel mérései szerint a sütit a bzr.openai.com cím helyezi el, amelyet a kutatók az OpenAI Bazaar nevű hirdetési gyűjtőrendszeréhez kötnek. Az elemzés azt is leírja, hogy az azonosító aláírt tokenként (RS256 JWT) jön létre, és tartalmazza a ChatGPT-fiók azonosítóját. A kutatók szerint stabil azonosító akkor is keletkezik, ha a felhasználó nincs bejelentkezve.
A TechWyse beszámolója szerint a hirdető partneroldalak az OpenAI Measurement Pixel SDK nevű mérőeszközét használják. Ha egy ilyen oldalon lefut a beágyazott mérőpixel, a böngésző a SameSite=None beállítás miatt a __obi sütit is elküldheti a gyűjtőszervernek. A NowadAIs elemzése alapján ilyenkor a meglátogatott oldal címe, az interakció típusa és egy időbélyeg kerülhet továbbításra.
Analitikai süti vagy hirdetési nyomkövető?
A vita lényege a besorolás körüli ellentmondás. Az OpenAI szabályzata analitikai sütiként írja le a __obi-t, a Buchodi's Threat Intel és az eSecurity Planet értékelése szerint viszont a süti a hirdetési infrastruktúrához kapcsolódik, így a gyakorlatban hirdetésmérési, nyomkövetési szerepet tölthet be.
Az eSecurity Planet arra is kitér, hogy egy csevegőszolgáltatás esetében az ilyen követés az átlagosnál nagyobb adatvédelmi aggályokat vet fel. Sok felhasználó személyes, munkahelyi vagy egészségügyi kérdéseket is megoszt a ChatGPT-vel, ezért érthető, ha érzékenyebben reagál arra, hogy ugyanaz a szolgáltató más oldalakon végzett tevékenységről is kaphat jelzéseket.
Amit a mérések nem bizonyítanak
Fontos különbséget tenni aközött, amit a kutatók kívülről láthatnak, és aközött, ami a szolgáltató szerverein történik. A hálózati forgalom elemzésével az igazolható, hogy a böngésző milyen információt küld, és hová. Az viszont kívülről nem látható, hogy az OpenAI a beérkező információkat összekapcsolja-e a felhasználók ChatGPT-beszélgetéseivel.
Az eSecurity Planet elemzése is hangsúlyozza, hogy a megfigyelt forgalom nem bizonyítja, hogy a vállalat a teljes böngészési előzményekhez hozzáfér. Egyes elemzések ennél messzebbre mennek, és a csevegések és a külső böngészés közvetlen összefűzését valószínűsítik. Ez azonban jelenleg következtetés, nem igazolt tény, ezért óvatosan érdemes kezelni.
Safari és iOS: itt eleve korlátozott a követés
Az eSecurity Planet szerint az Apple Safari böngészőjében és az iOS-eszközökön az Intelligent Tracking Prevention (ITP) nevű beépített védelem blokkolja az ilyen, harmadik félként továbbított sütiket. Aki ezeken a platformokon használja a ChatGPT-t, az elemzés alapján már alapértelmezetten jóval kevésbé érintett.
Hogyan csökkenthető a nyomon követés esélye?
A Notebookcheck beszámolója szerint a harmadik féltől származó sütik tiltása megakadályozza, hogy a __obi azonosító külső oldalakról eljusson az OpenAI-hoz. Ez a beállítás a legtöbb modern böngészőben az adatvédelmi vagy a sütikre vonatkozó menüpontok között található, a pontos elnevezés böngészőnként és verziónként eltérhet.
- Harmadik féltől származó sütik tiltása: a leghatékonyabb lépésnek tűnik, bár egyes oldalak beágyazott funkciói ezután korlátozottan működhetnek.
- Külön böngészőprofil vagy böngésző: ha valaki a ChatGPT-t egy elkülönített profilban használja, annak sütijei nem keverednek a hétköznapi böngészés során tárolt sütikkel.
- Sütik rendszeres törlése: egy évig érvényes azonosítónál különösen hasznos lehet időnként kitörölni a tárolt sütiket.
- A sütibeállítások áttekintése: érdemes ellenőrizni, milyen hozzájárulásokat adott meg valaki az OpenAI felületén és más oldalakon.
Mire érdemes figyelni a továbbiakban?
A kutatók által leírt műszaki kép szerint a __obi süti a beállításai miatt alkalmas lehet a webhelyeken átívelő követésre, és a hirdetési mérőpixelekhez kapcsolódik. Nyitott kérdés viszont, hogy a vállalat a begyűjtött információkat összeköti-e a beszélgetésekkel, ezért érdemes figyelni, ad-e az OpenAI részletesebb magyarázatot. Addig is a harmadik féltől származó sütik tiltása egyszerű, a legtöbb felhasználó számára könnyen elvégezhető lépés. A cikk általános tájékoztatás, nem minősül jogi vagy adatvédelmi szakvéleménynek.
Felhasznált források
- 1.OpenAI Cookie Policyopenai.comellenőrzött
- 2.ChatGPT Now Knows What You Do on Other Websites via Ad Collectorbuchodi.comellenőrzött
- 3.OpenAI ChatGPT Cookie Cross-Site Tracking Analysisesecurityplanet.comellenőrzött
- 4.A ChatGPT __obi cookie-ja követi Önt más weboldalakra isnotebookcheck-hu.comellenőrzött
- 5.OpenAI ChatGPT Ad Tracking Cookie __obitechwyse.com
- 6.Inside the __obi cookie: How OpenAI tracks users across sitesnowadais.com
A forrásokat a szerkesztőségi tényellenőrzés során használtuk fel.
Kapcsolódó cikkek
Tech & Tudomány
ChatGPT-adatvédelem: mit jelent az emberi felülvizsgálat, és mely beállításokat érdemes ellenőrizni
2026-09-17 · 5 perc olvasás
Államigazgatás
Vezetőváltások a NAV-nál: mit tudni a felmentésekről, és mit jelentenek az adózóknak?
2026-10-03 · 5 perc olvasás
Életmód
Több mint 50 ezer daru pihen a Hortobágyon: mikor és hogyan érdemes megnézni az őszi vonulást?
2026-10-02 · 5 perc olvasás